Вход по QR-коду на компьютере, ТВ или киоске
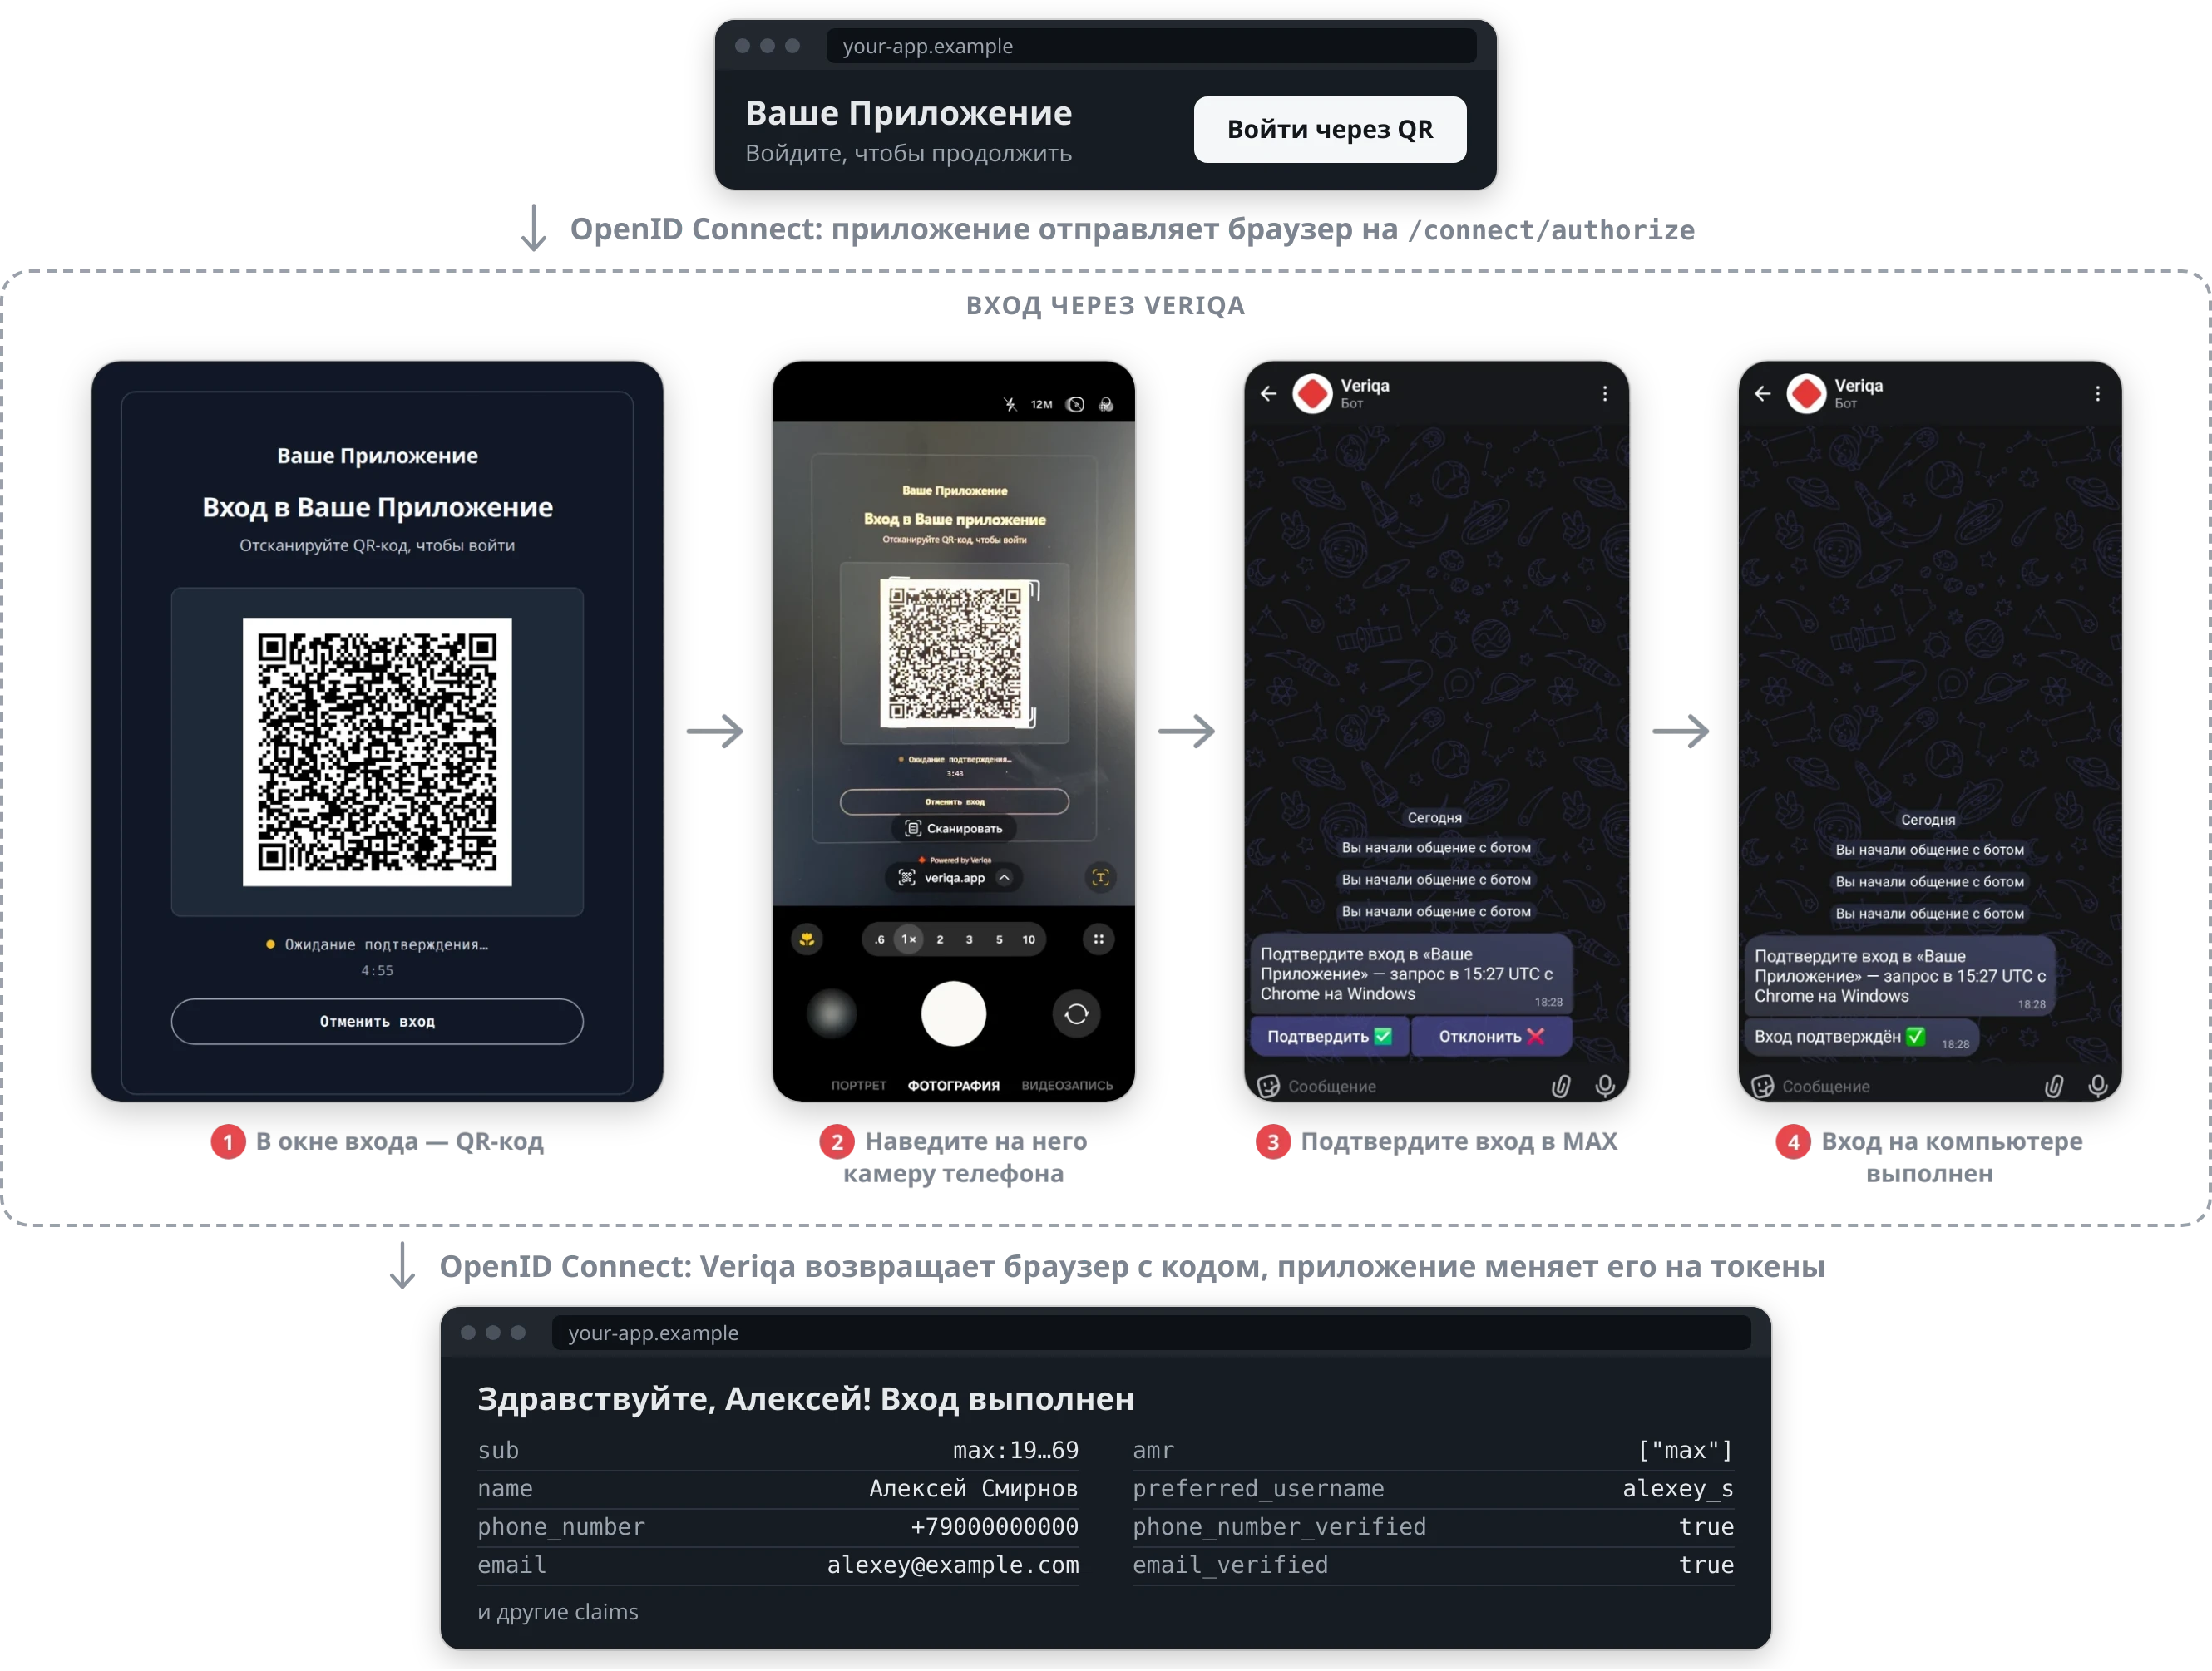
Ваше приложение остаётся обычным OIDC-клиентом. Страницу входа, QR-код и подтверждение в мессенджере Veriqa берёт на себя.
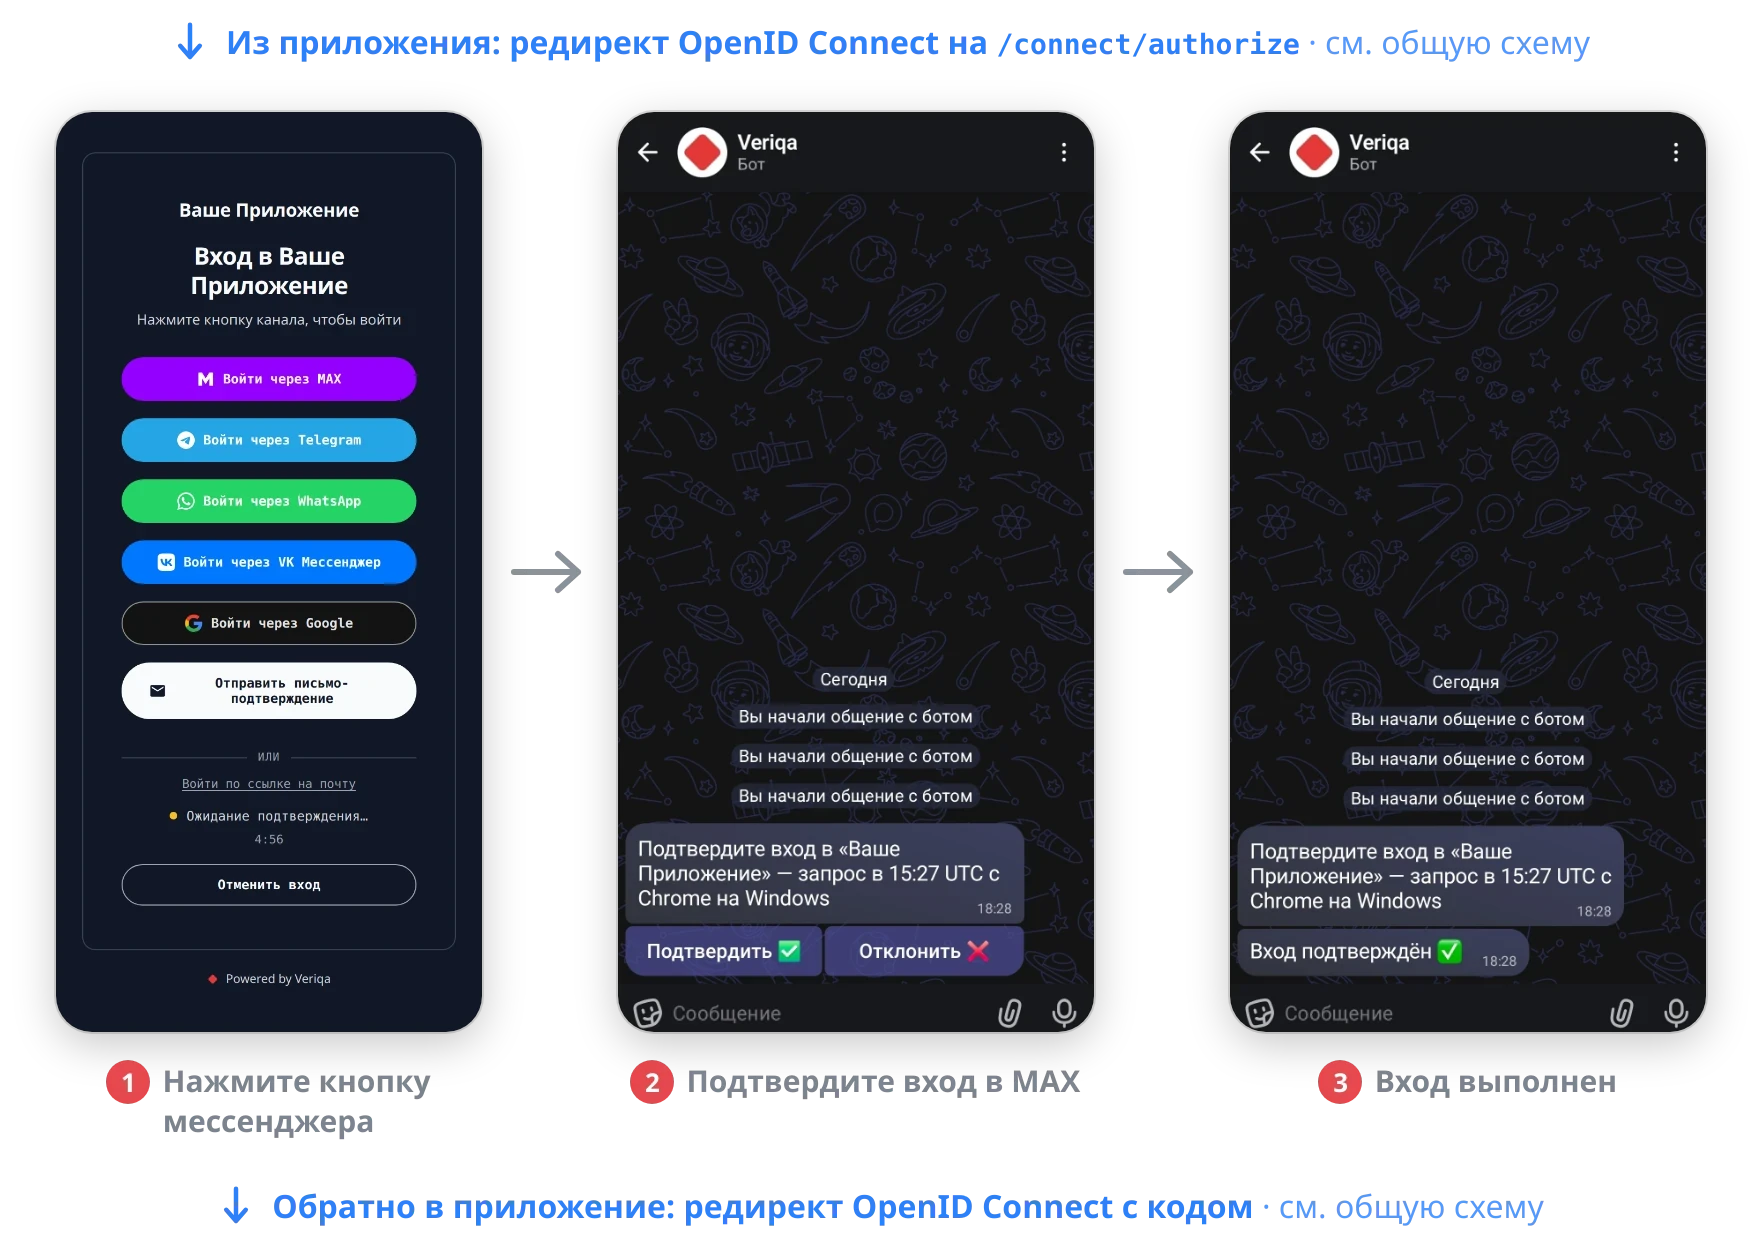
Приложение начинает вход и получает обычные токены OpenID Connect, какой бы канал ни выбрал пользователь. В WhatsApp пользователь сначала отправляет готовое сообщение.
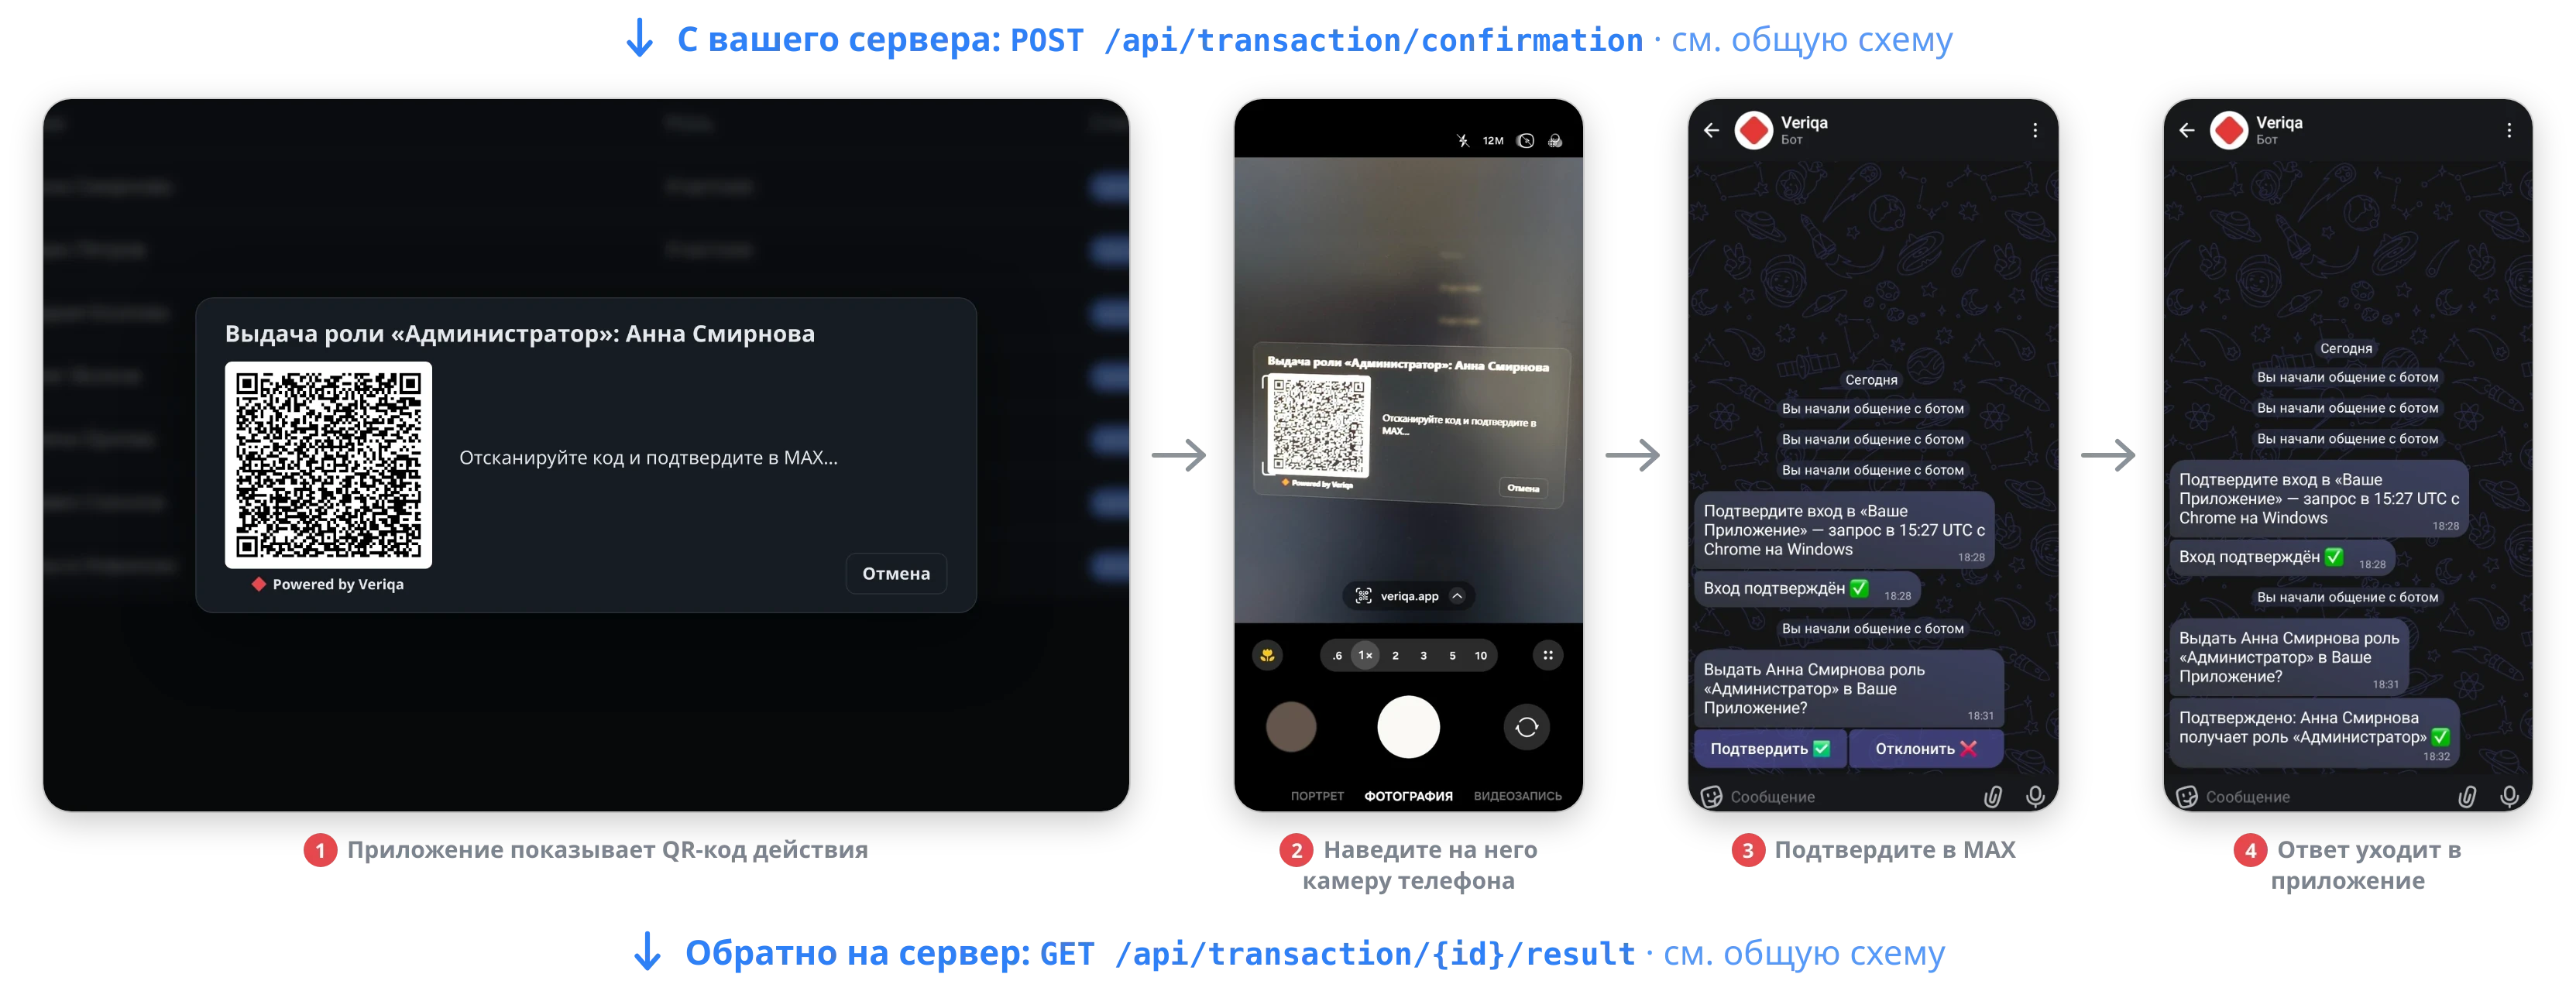
Veriqa подходит и для подтверждения действий ИИ-агентов и рискованных операций: удаления важных данных, смены платёжных реквизитов, выдачи доступа другому человеку.
Если приложению нужны данные, которых нет у канала, пользователь добавляет их прямо при входе: телефон из мессенджера, подтверждённую почту, поля короткой формы.
Публичному клиенту с PKCE достаточно адреса issuer, идентификатора клиента и redirect URI. При смене способа развёртывания меняется только адрес issuer.
VERIQA_ISSUER=https://auth.your-domain.com
VERIQA_CLIENT_ID=my-app
APP_REDIRECT_URI=https://your-app.example/callbackВстройте сервер авторизации в приложение через NuGet-пакеты или подключите Veriqa коннектором поверх OpenIddict.
Быстрый старт для .NETNode, Java, Python, Go, PHP: пакет Veriqa не нужен, достаточно стандартного OIDC-клиента. В IAM вроде Logto Veriqa добавляется как обычный социальный коннектор.
Быстрый старт для Node.jsВход через Veriqa проверен на WordPress, Drupal, Joomla, TYPO3 и Bitrix. Эти CMS общаются с Veriqa, как с обычным внешним OIDC-провайдером.
Подробнее — документацияСервер авторизации встраивается в ваше .NET-приложение и работает в его процессе.
Готовый образ сервера авторизации: запускается рядом с вашим приложением, внутри вашего периметра.
Самодостаточный файл, который регистрируется службой Windows или юнитом systemd, — без Docker и без среды .NET на машине.
Каналы включаются конфигурацией. Свой канал может быть внешним сервисом на любом языке, работающим по HTTP.
Как подключить свой каналБаза данных, ключи и логи остаются в вашей инфраструктуре, а каталога пользователей в Veriqa нет.
Безопасность и обработка данныхИсходный код открыт, а известные ограничения описаны, поэтому и то и другое можно проверить до решения.
На странице для бизнеса — расходы на вход, удобство для клиентов и что нужно для запуска.
Открыть страницу для бизнеса