

Идея проекта простая
Вашим пользователям — удобная аутентификация: отсканировать QR-код или нажать одну кнопку, и этого достаточно, чтобы войти в ваше приложение или ваш сайт. Даже первый вход пользователя занимает всего 4–6 секунд. Смотрите таблицу измерений. Вашему сайту или приложению — установка и настройка за 15–30 минут на любом стеке и данные о входящем пользователе из мессенджера: имя, язык, фото, а с согласия пользователя — и телефон. Кроме того, сайт при входе автоматически получает живой канал связи с пользователем через его мессенджер, а вы не тратитесь на SMS.Через Veriqa можно войти по QR-коду и через сервисы аккаунтов: Яндекс ID, Google, Apple и ещё 80+
провайдеров. Чем это удобнее и безопаснее кнопок входа от самих провайдеров, рассказано на странице
Сервисы аккаунтов.
Как это работает
Ваш пользователь сканирует QR-код на странице входа (а на телефоне — нажимает кнопку). Открывается привычный мессенджер — MAX, Telegram, WhatsApp или другой популярный мессенджер, — и пользователь подтверждает вход одним касанием в мессенджере. Veriqa поддерживает оба вида входа:- кросс-девайсный вход — пользователь входит на компьютере, телевизоре, терминале или любом другом устройстве, способном показать QR-код, а подтверждает на телефоне. Мессенджер на устройстве входа не нужен;
- вход на том же устройстве — пользователь входит прямо с телефона или компьютера: нажимает кнопку мессенджера на странице входа и подтверждает вход в мессенджере на этом же устройстве.
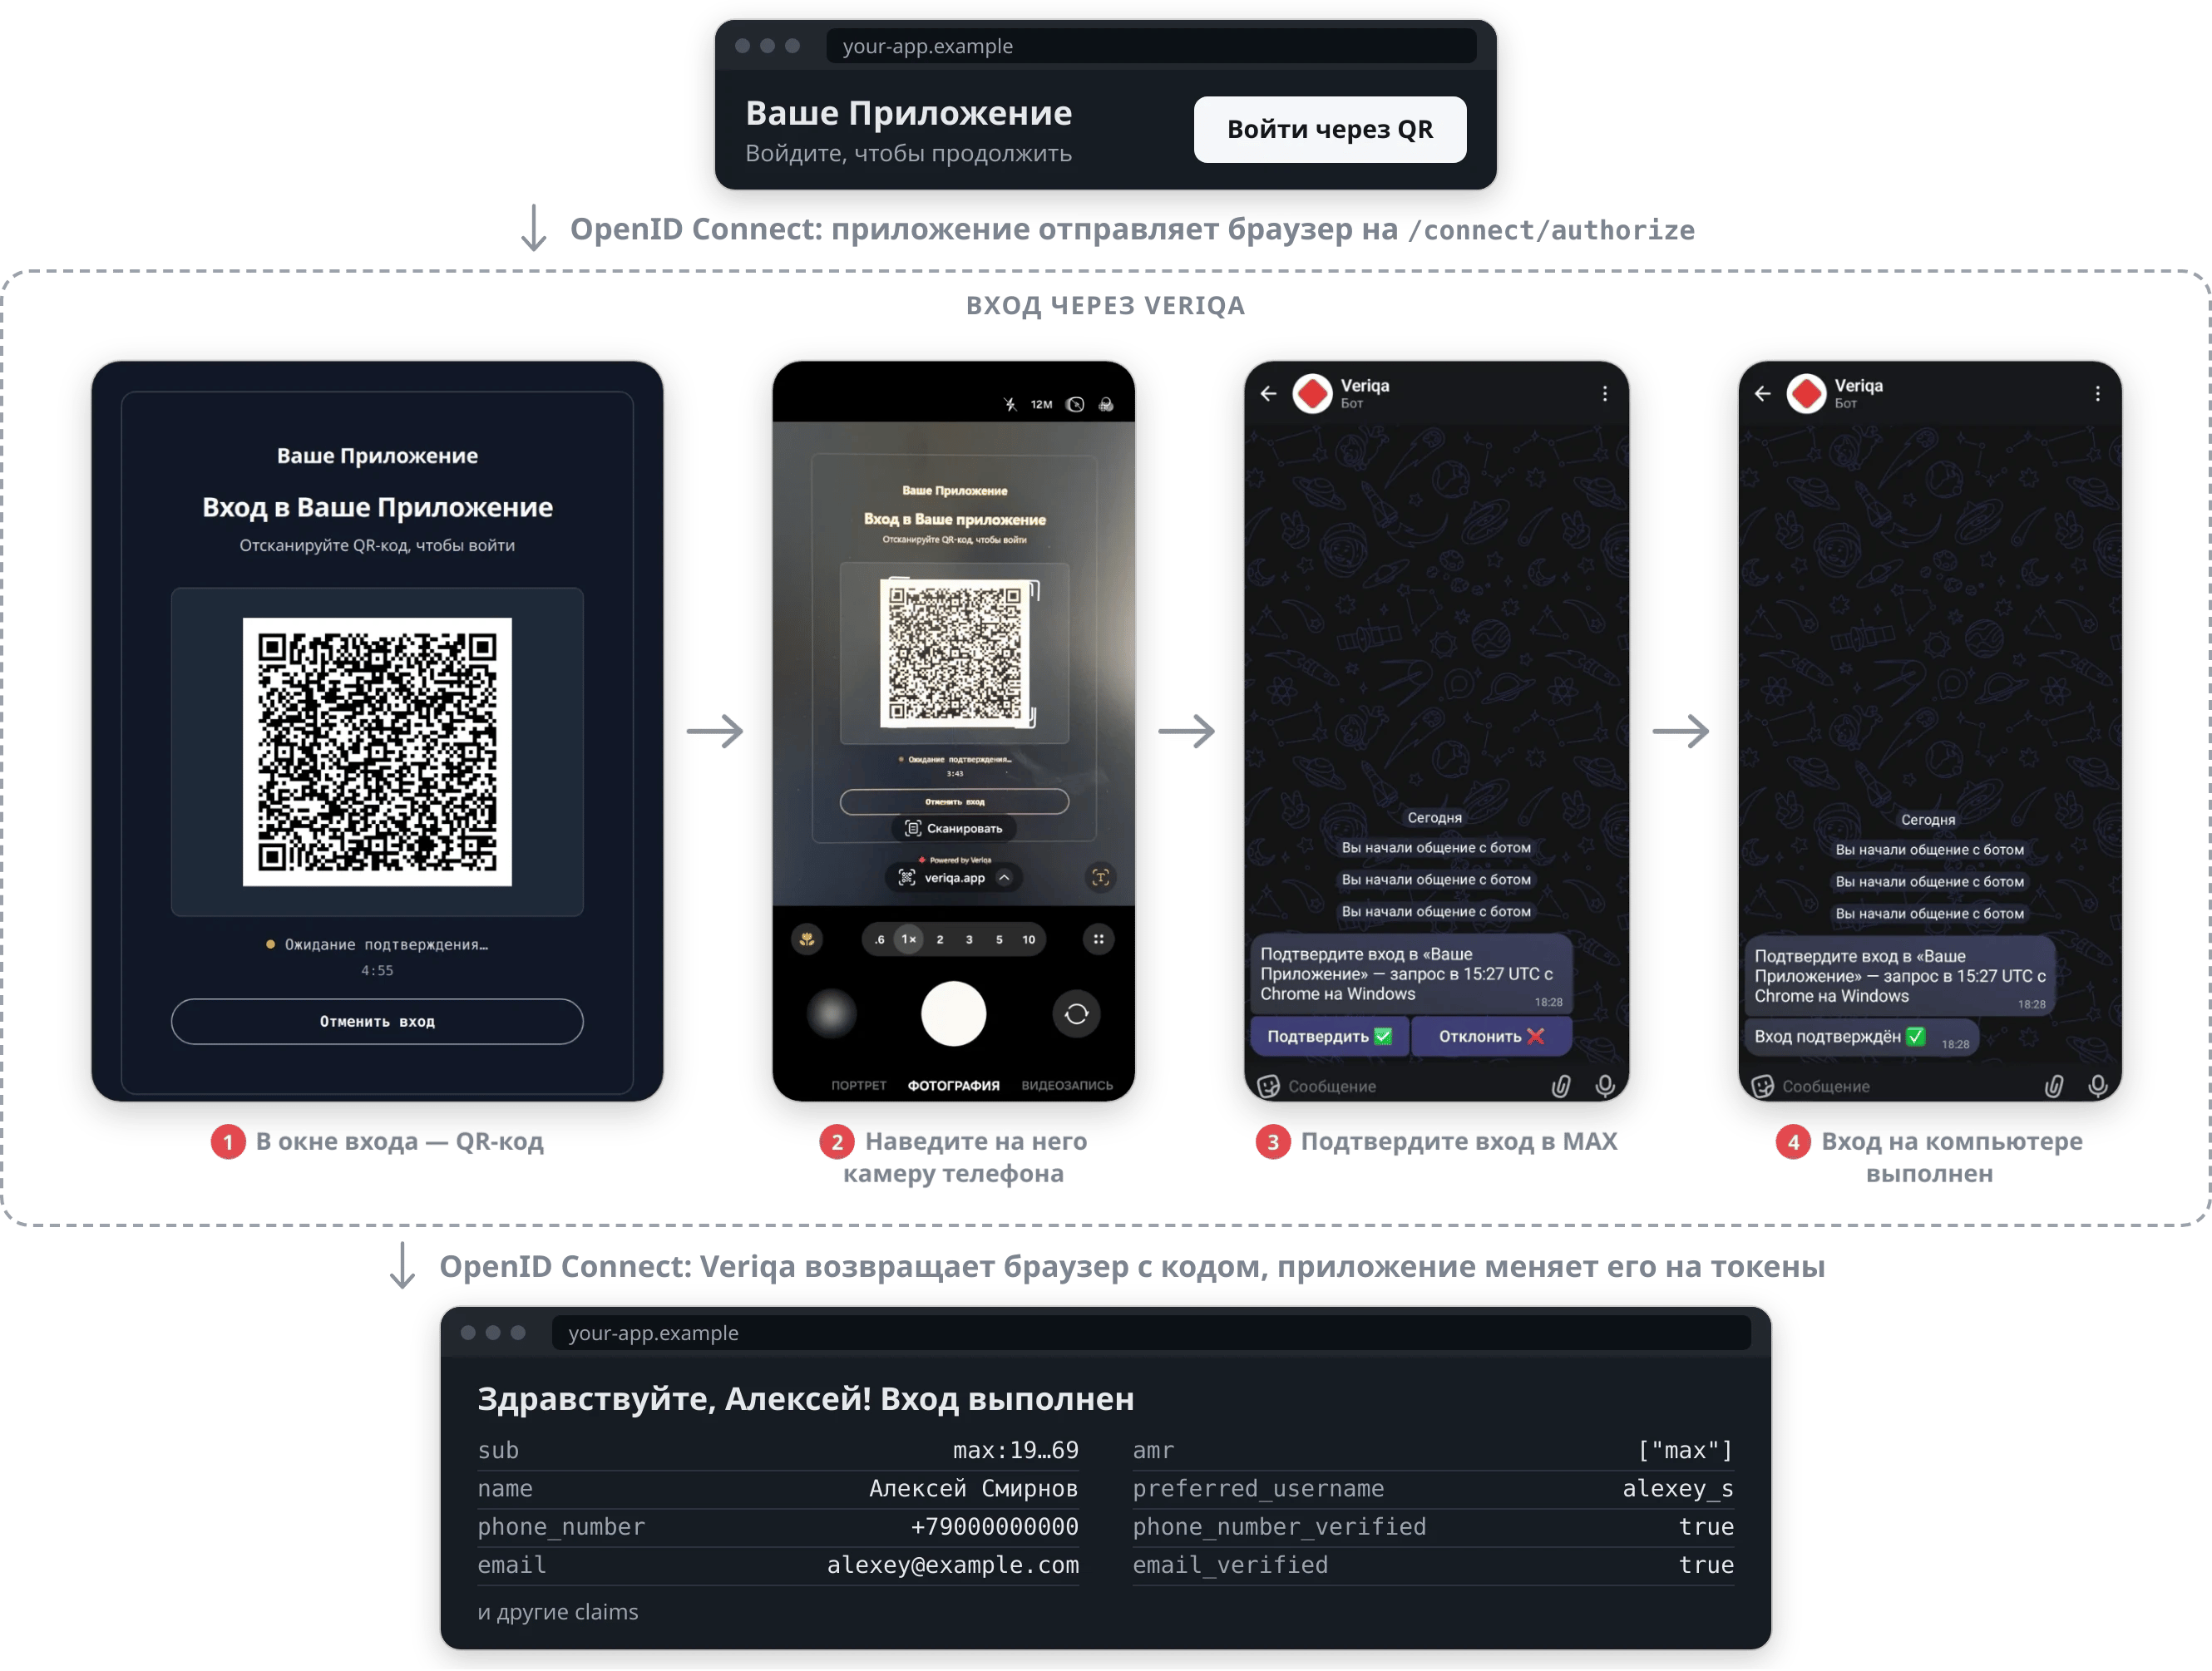
Приложение начинает вход и получает обычные токены OpenID Connect, какой бы канал ни выбрал пользователь.
Также используйте Veriqa для подтверждения действий ИИ-агентов и чувствительных операций:
удаления важных данных, смены платёжных реквизитов, выдачи доступа другому человеку.
Смотрите онлайн-примеры.
- Легко встраивается в ваш проект: проверена работа совместно с популярными CMS: WordPress, Drupal, Joomla, TYPO3, Bitrix, а также с системами корпоративного уровня: GitLab, Keycloak, Grafana, Nextcloud, Discourse, Odoo, Moodle. Подробнее — в разделе Veriqa и CMS.
- Любой стек: работает с .NET, Node, Python, Java, Go, PHP и любым другим стеком.
- Просто развернуть: NuGet-пакет, Docker-образ или самодостаточный бинарник для Linux и Windows.
- Легко менять: свой канал для корпоративного мессенджера или бота можно написать на любом языке и подключить без правки ядра.
Что вы получаете
Добавьте на ваш сайт кнопку входа через мессенджер рядом с теми способами входа, которые у вас уже есть. Вы получите более простой вход, меньше расходов, больше безопасности и живую связь с пользователем. Подключить Veriqa можно за 15–30 минут, и это бесплатно, а ваши пользователи будут входить на ваш сайт или в приложение за 4–6 секунд.Вашим пользователям
Ничего не нужно вводить
Ни пароля, ни кода из SMS, ни формы регистрации. Достаточно отсканировать QR-код или нажать
кнопку и подтвердить вход в мессенджере.
Ничего не нужно устанавливать и запоминать
Мессенджер уже стоит на телефоне. Не нужно ни нового приложения, ни аутентификатора, ни пароля,
который придётся вспоминать и восстанавливать.
Одинаково на любом устройстве
Ваш пользователь сканирует QR-код на странице входа (а на телефоне — нажимает кнопку).
Подтверждение везде одно: касание в мессенджере. Авторизоваться таким способом можно на
компьютере, телевизоре, терминале и вообще любом устройстве, способном показать QR-код.
Вашему продукту
Выше конверсия во вход
Вместо пароля, кода из SMS и переходов между экранами — одно привычное действие: открыть
камеру на телефоне. Вход или регистрация занимает 4–6 секунд, и это весь путь: навести
камеру, нажать на ссылку и подтвердить вход в мессенджере.
Вход без оплаты SMS
SMS тарифицируется за каждое сообщение. Вход и подтверждение через Veriqa обходятся без SMS.
Сама Veriqa — Open Source.
Живой канал вместо «мёртвого» адреса
Вместе со входом ваш продукт получает подключённый мессенджер-канал — для уведомлений,
подтверждений и будущих сервисных сценариев.
Внедрение конфигурацией
Никакой установки для пользователя и никакого нового кода на клиенте — Veriqa подключается
к уже работающему приложению через настройку.
Восстановление доступа
После «Забыл пароль» доступ восстанавливается через привязанный доверенный канал — без
цепочки писем и кодов.
Устойчивость к утечке персональных данных
Veriqa хранит минимум: идентификатор, который назначает пользователю каждый мессенджер. Никаких
имён и телефонов. Данные, нужные для входа, появляются только в момент входа и могут храниться
только в памяти. В следующем релизе вместо самого идентификатора можно будет хранить
псевдоним.
С чего начать
Начните с быстрого старта: сервер Veriqa в контейнере и вход в ваше приложение на любом стеке.Сценарии
Примеры использования Veriqa для повседневных задач сайта или приложения.Связь с пользователем
Пользователь входит через мессенджер, и тем же действием ваш продукт получает живой канал
связи с ним — MAX, Telegram, WhatsApp, другой мессенджер или почту, смотря чем он подтвердил вход.
Одно действие — два результата: канал годится для уведомлений и сервисных сценариев.Подробнее
Заявки и обратная связь без CAPTCHA
Перед отправкой формы посетитель подтверждает себя через мессенджер — это занимает несколько
секунд. Сайт получает верифицированный контакт и живой канал вместо «мёртвого» адреса,
вписанного в поле. Проверено и работает в WordPress, Bitrix, Drupal, Joomla, TYPO3 и других CMS.Подробнее
Сравнение способов входа
Время Veriqa — вход с подтверждением; с автовходом он занимает 2,4–3,5 с. Источник каждой цифры,
действия пользователя по шагам и то, как оценивалась настройка, — в
полной таблице сравнения. Чем Veriqa отличается от passkeys,
собственного входа Telegram, SMS-кодов и device flow по существу — в
отдельном разборе.
Архитектура
Veriqa — мост между вашим приложением и доверенным мессенджером пользователя. Она открывает транзакцию входа или подтверждения, связывает её с выбранным каналом, ждёт подтверждения пользователя и возвращает результат — токенами при входе или исходом вашему бэкенду. Из чего функционально состоит Veriqa и её основные технические характеристики:- Оркестрация транзакций. Вход — это транзакция с явным состоянием, сроком жизни и единственным исходом. Она переживает смену устройства, сама истекает по таймауту, идемпотентна к повторам и попадает в аудит — вместо запроса, «повисшего» где-то между браузером и мессенджером.
- Адаптеры каналов. Telegram, WhatsApp, Email и другие включаются конфигурацией. Свой канал не требует правки ядра и не обязан быть на .NET: внешний сервис на любом языке по HTTP или ваш уже работающий бот, как есть. Ваши каналы встают в цепочку наравне со встроенными.
- Интеграция. Любой стек, стандартный OIDC. На .NET — коннектор поверх OpenIddict. Всё остальное — стандартный OIDC-провайдер: Node, Java, Python, Go, PHP. В IAM вроде Logto добавляется обычным социальным коннектором.
- Настройки и мультипроектность. Токены, каналы, тексты и брендинг страницы входа, политики, лимиты, аудит — всё это конфигурация: четыре уровня владения, включая ядро, тенант и приложение, с заданным порядком разрешения. Одна установка обслуживает много проектов и ботов, у каждого своё.
- Журнал аудита и наблюдаемость. Журнал аудита по умолчанию выключен и включается по вашим
правилам. В аудите идентичности всегда замаскированы, токены не пишутся ни в лог, ни в аудит — так
устроено, а не настройка, которую нужно помнить. В собственных метриках и спанах Veriqa нет токенов
и персональных данных. В логах выше уровня
Debugидентификаторы записаны отпечатком или частичной маской, поэтому такие логи относите к персональным данным. - Стек. .NET 10, поставка NuGet-пакетами — подключается к уже работающему приложению. Чистая архитектура; хранилища in-memory, EF Core (PostgreSQL, SQL Server и другие) или Redis. Страница входа на чистом JS — без фреймворков и внешних зависимостей. Данные остаются в вашем периметре, кроме того, что вы сами настроили на отправку: что уходит за периметр.
Развёртывание
Veriqa Cloud — в разработке; контракт его API описан в разделе «Облако».
Про .NET отдельно. Во встроенном режиме Veriqa расширяет OpenIddict вашего
ASP.NET Core-приложения, а не заменяет его: ведёт транзакцию входа между
/connect/authorize и
/connect/token, а выпуск токенов оставляет OpenIddict. На любом другом стеке приложение
с OpenIddict не работает: оно общается по обычному OpenID Connect с отдельным сервером Veriqa,
построенным на OpenIddict.Каналы
В ядро встроены восемь каналов: MAX, Telegram, WhatsApp (напрямую или через Twilio), Instagram*, Messenger*, WeChat, Viber и Email. Любой другой — корпоративный мессенджер, свой бот, региональную платформу — можно подключить HTTP-каналом, написанным на любом языке. Ещё в ядре есть адаптер входа через аккаунт провайдера — Google, Apple, Huawei, Яндекс, VK ID и других: каждый клиент, зарегистрированный у провайдера, становится отдельным каналом, а пользователь входит у провайдера на телефоне. Адаптеры LINE, Slack, Microsoft Teams, Discord, Zalo, KakaoTalk, Threema и другие уже реализованы — они лежат в репозиторииchannel-adapters вместе с примерами хостов (см. исходный код).
Полный перечень со статусом каждого канала — на странице каналов на сайте
и в Поддерживаемых мессенджерах.
* Instagram и Messenger — продукты компании Meta, признанной в России экстремистской организацией; её деятельность в стране запрещена.