Перейти к основному содержанию
Любой сценарий Veriqa собран из одного из двух механизмов. Для пользователя они выглядят одинаково — QR-код на экране или кнопка на телефоне, затем одно касание в мессенджере, — но транзакцию запускает разная сторона и возвращается разный результат.

Вход и регистрация

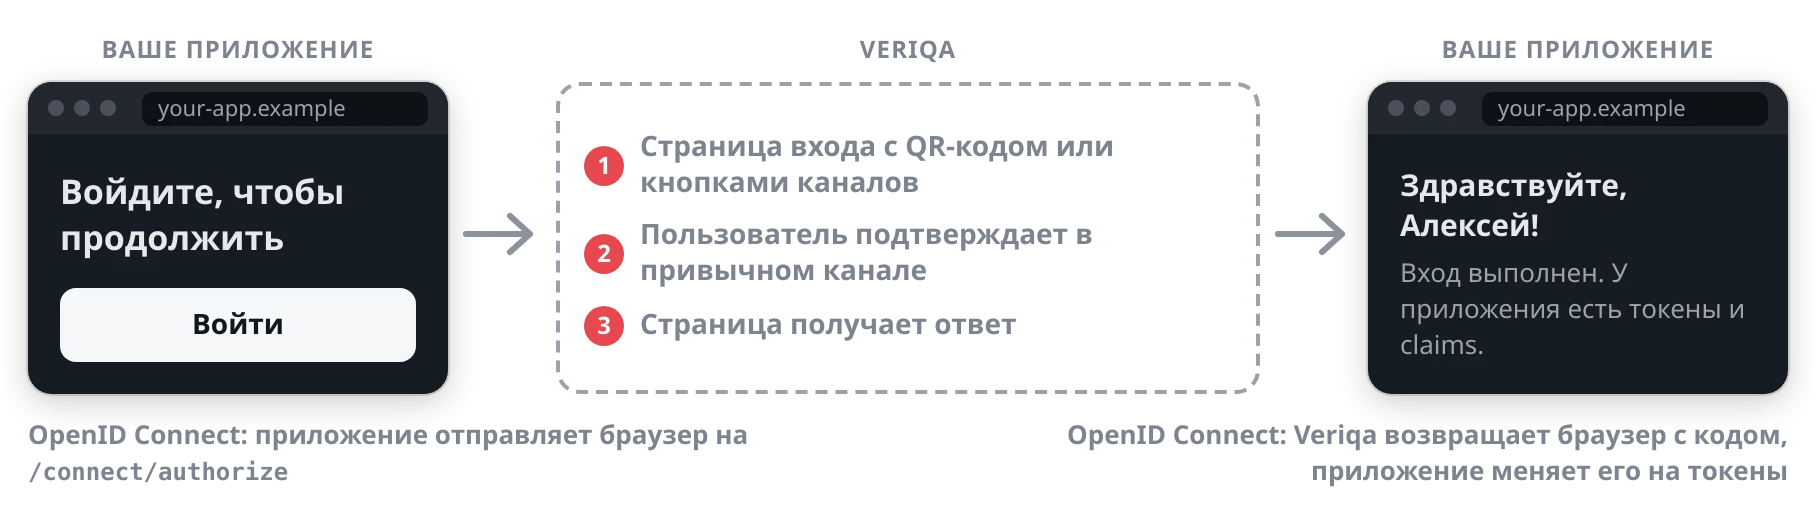
Вход через Veriqa: приложение отправляет браузер на страницу входа редиректом OpenID Connect, пользователь подтверждает в канале, Veriqa возвращает браузер с кодом, и приложение меняет его на токены.
Обычный поток OpenID Connect. Ваше приложение отправляет пользователя на /connect/authorize, окно входа показывает QR-код (или кнопку канала на телефоне), пользователь подтверждает в мессенджере, а приложение обменивает код на токены в /connect/token.
  • Регистрация происходит тем же действием — ни формы, ни пароля, который нужно придумать.
  • Результат — id_token с sub, auth_time и запрошенными claims; сессию открываете вы.
  • Ваше приложение остаётся обычным OIDC-клиентом: без пакета Veriqa и SDK, только настройка.
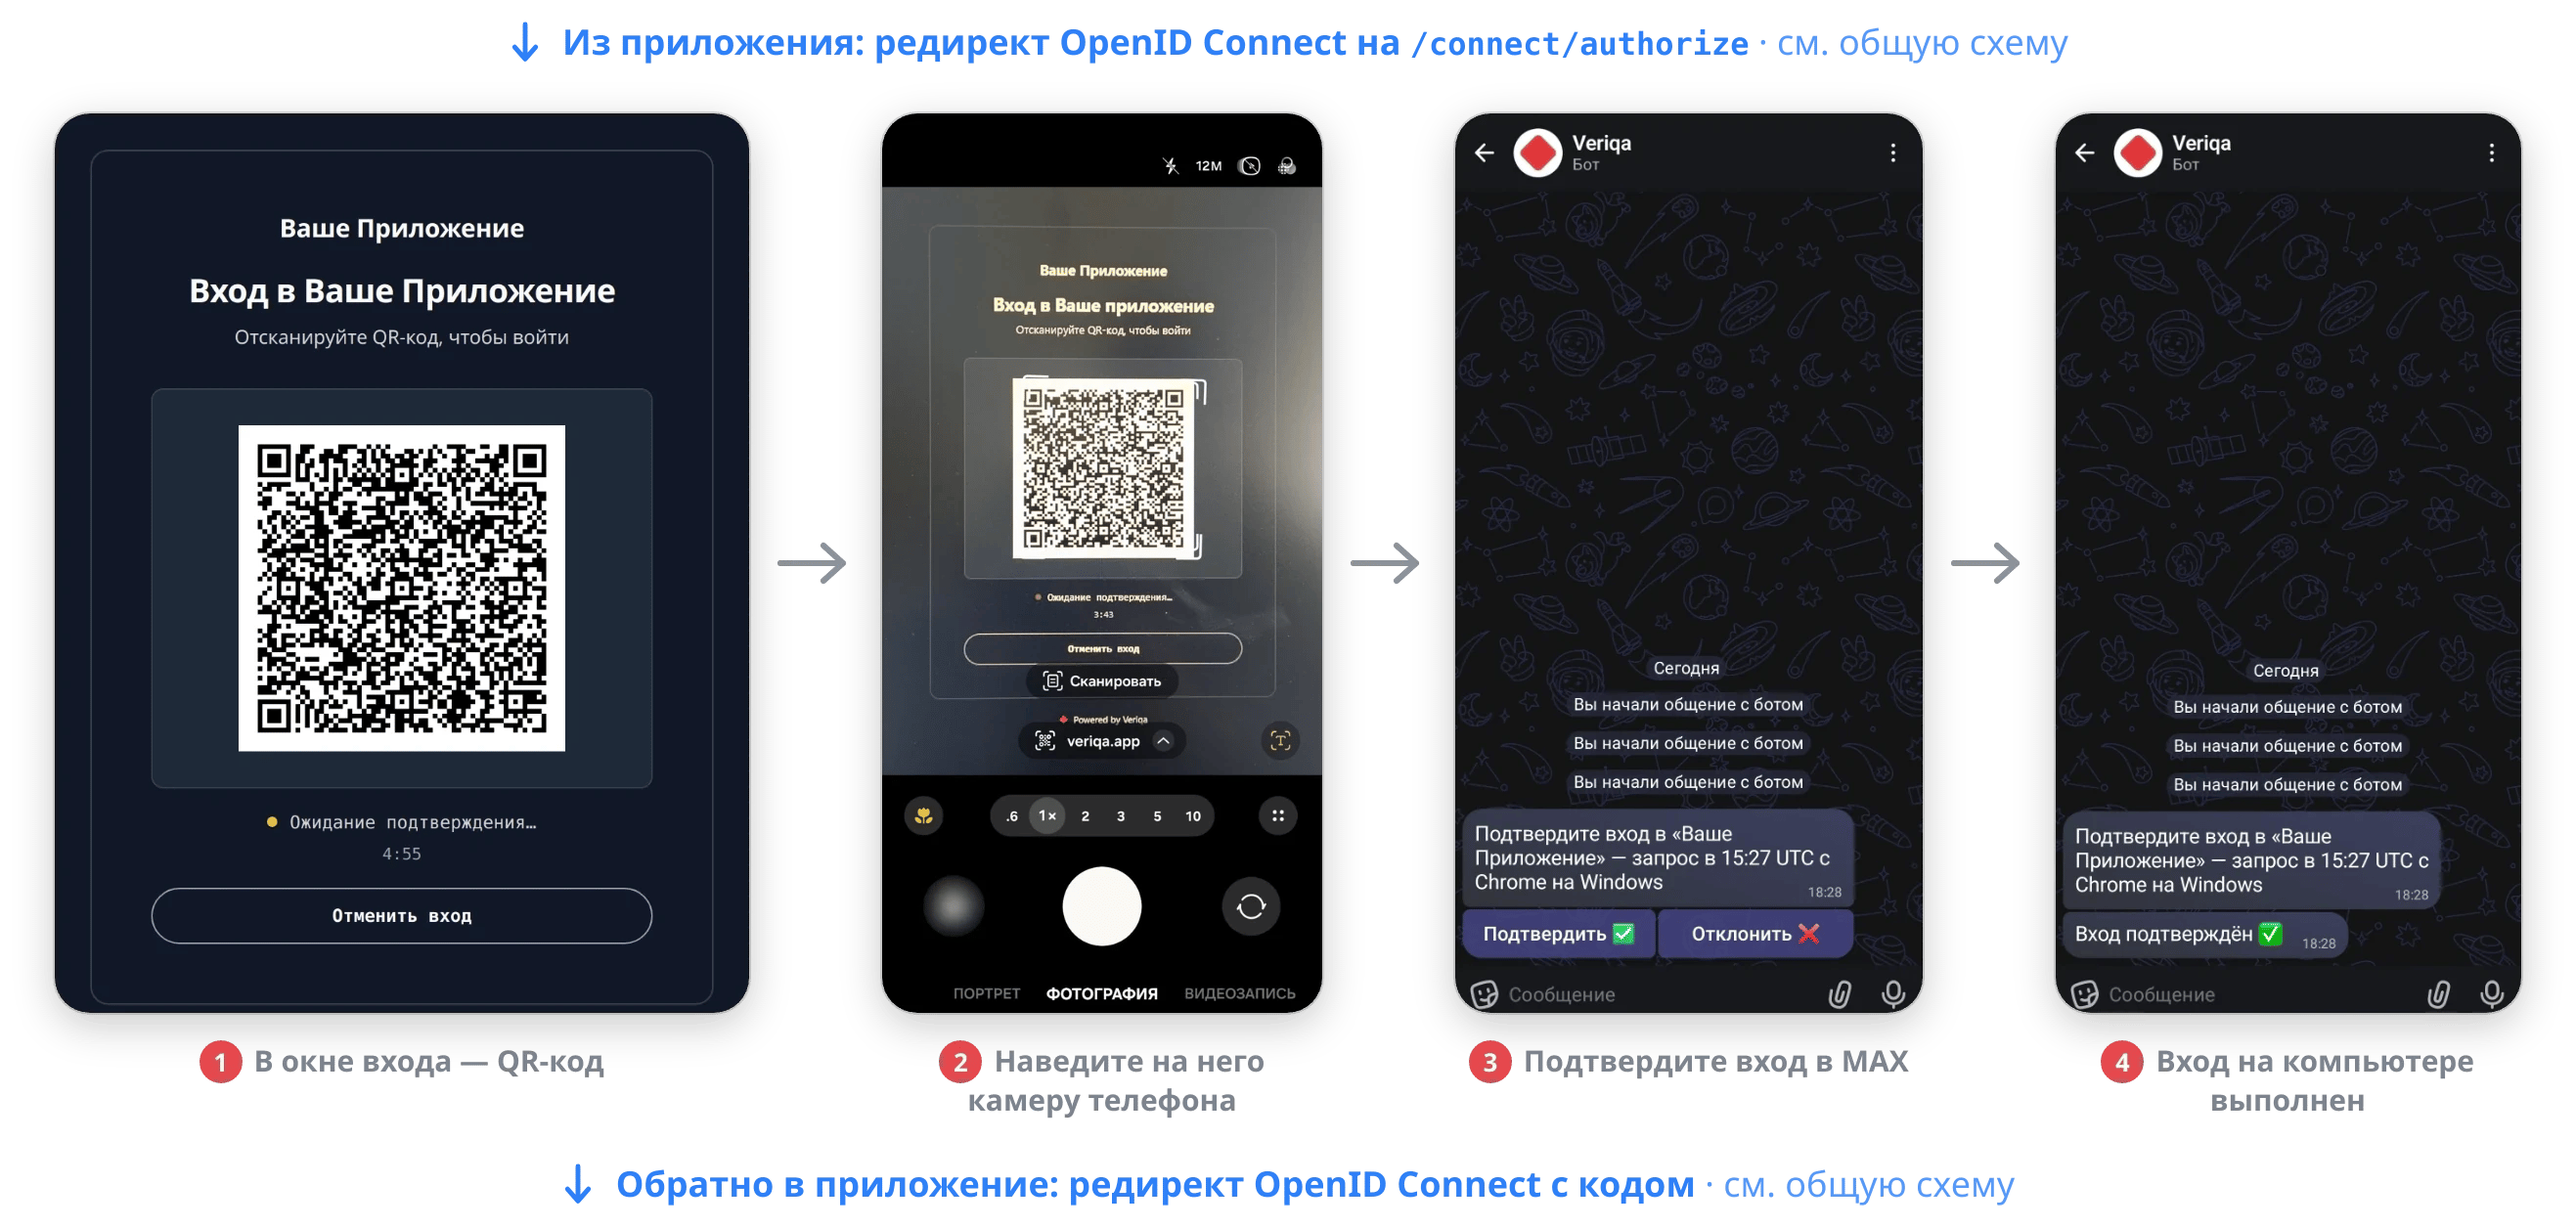
Вход на компьютере через MAX: в окне входа QR-код, камера телефона его сканирует, пользователь нажимает «Подтвердить» в чате MAX, бот отвечает «Вход подтверждён».

Вход: QR-код, камера телефона, одно касание в мессенджере.

Подробно: Вход и регистрация без пароля, Как проходит вход.

Серверная транзакция

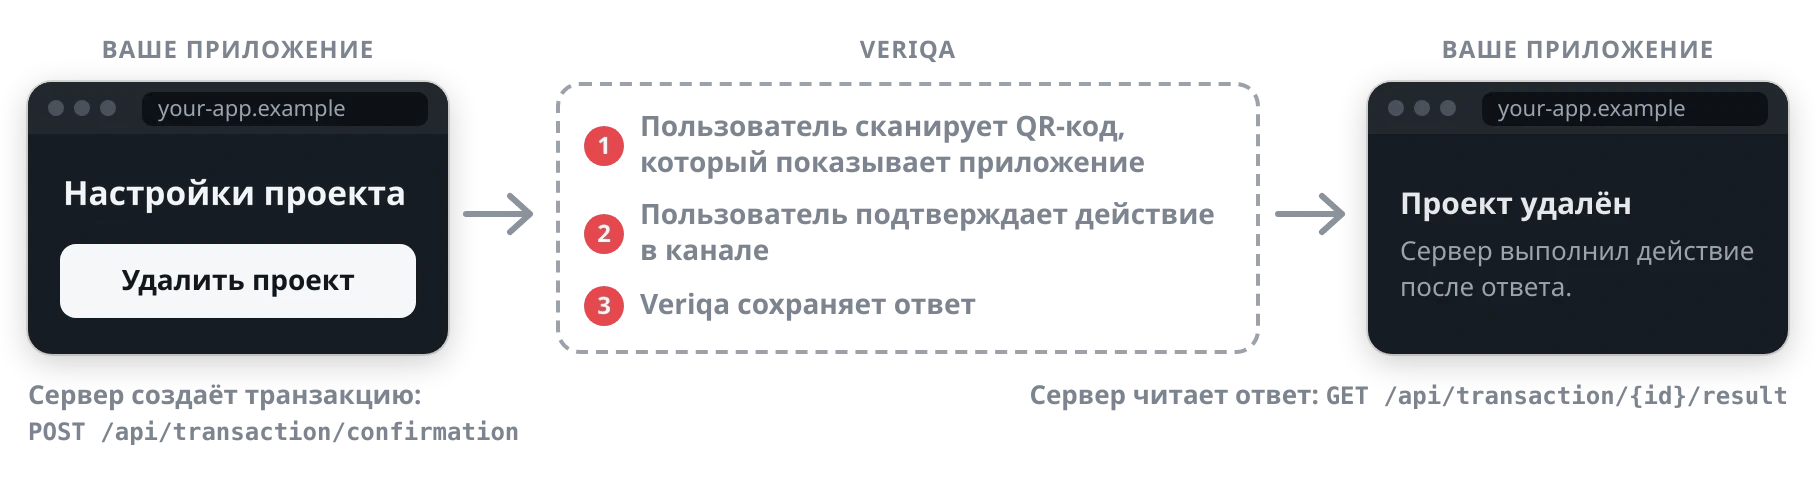
Подтверждение действия через Veriqa: сервер создаёт транзакцию, пользователь сканирует QR-код, который показывает приложение, подтверждает в канале, а сервер читает ответ и выполняет действие.
Подтверждение, которое запрашивает ваш бэкенд, — без входа и без редиректа браузера. Бэкенд получает токен по Client Credentials, создаёт транзакцию запросом POST /api/transaction/confirmation для объявленного типа действия, показывает пользователю QR-код или ссылку из ответа и читает исход через GET /api/transaction/{id}/result.
  • Пользователь читает формулировку, объявленную на вашем хосте, с типизированными значениями слотов — «Удалить обращение A-900?», «Купить за 4.99 EUR?», — а не произвольный текст вызывающей стороны.
  • expected_identities разрешает подтвердить только конкретному человеку — например, владельцу текущей сессии.
  • Сессия не создаётся. Подтверждённую транзакцию при желании можно обменять на id_token подтвердившего.
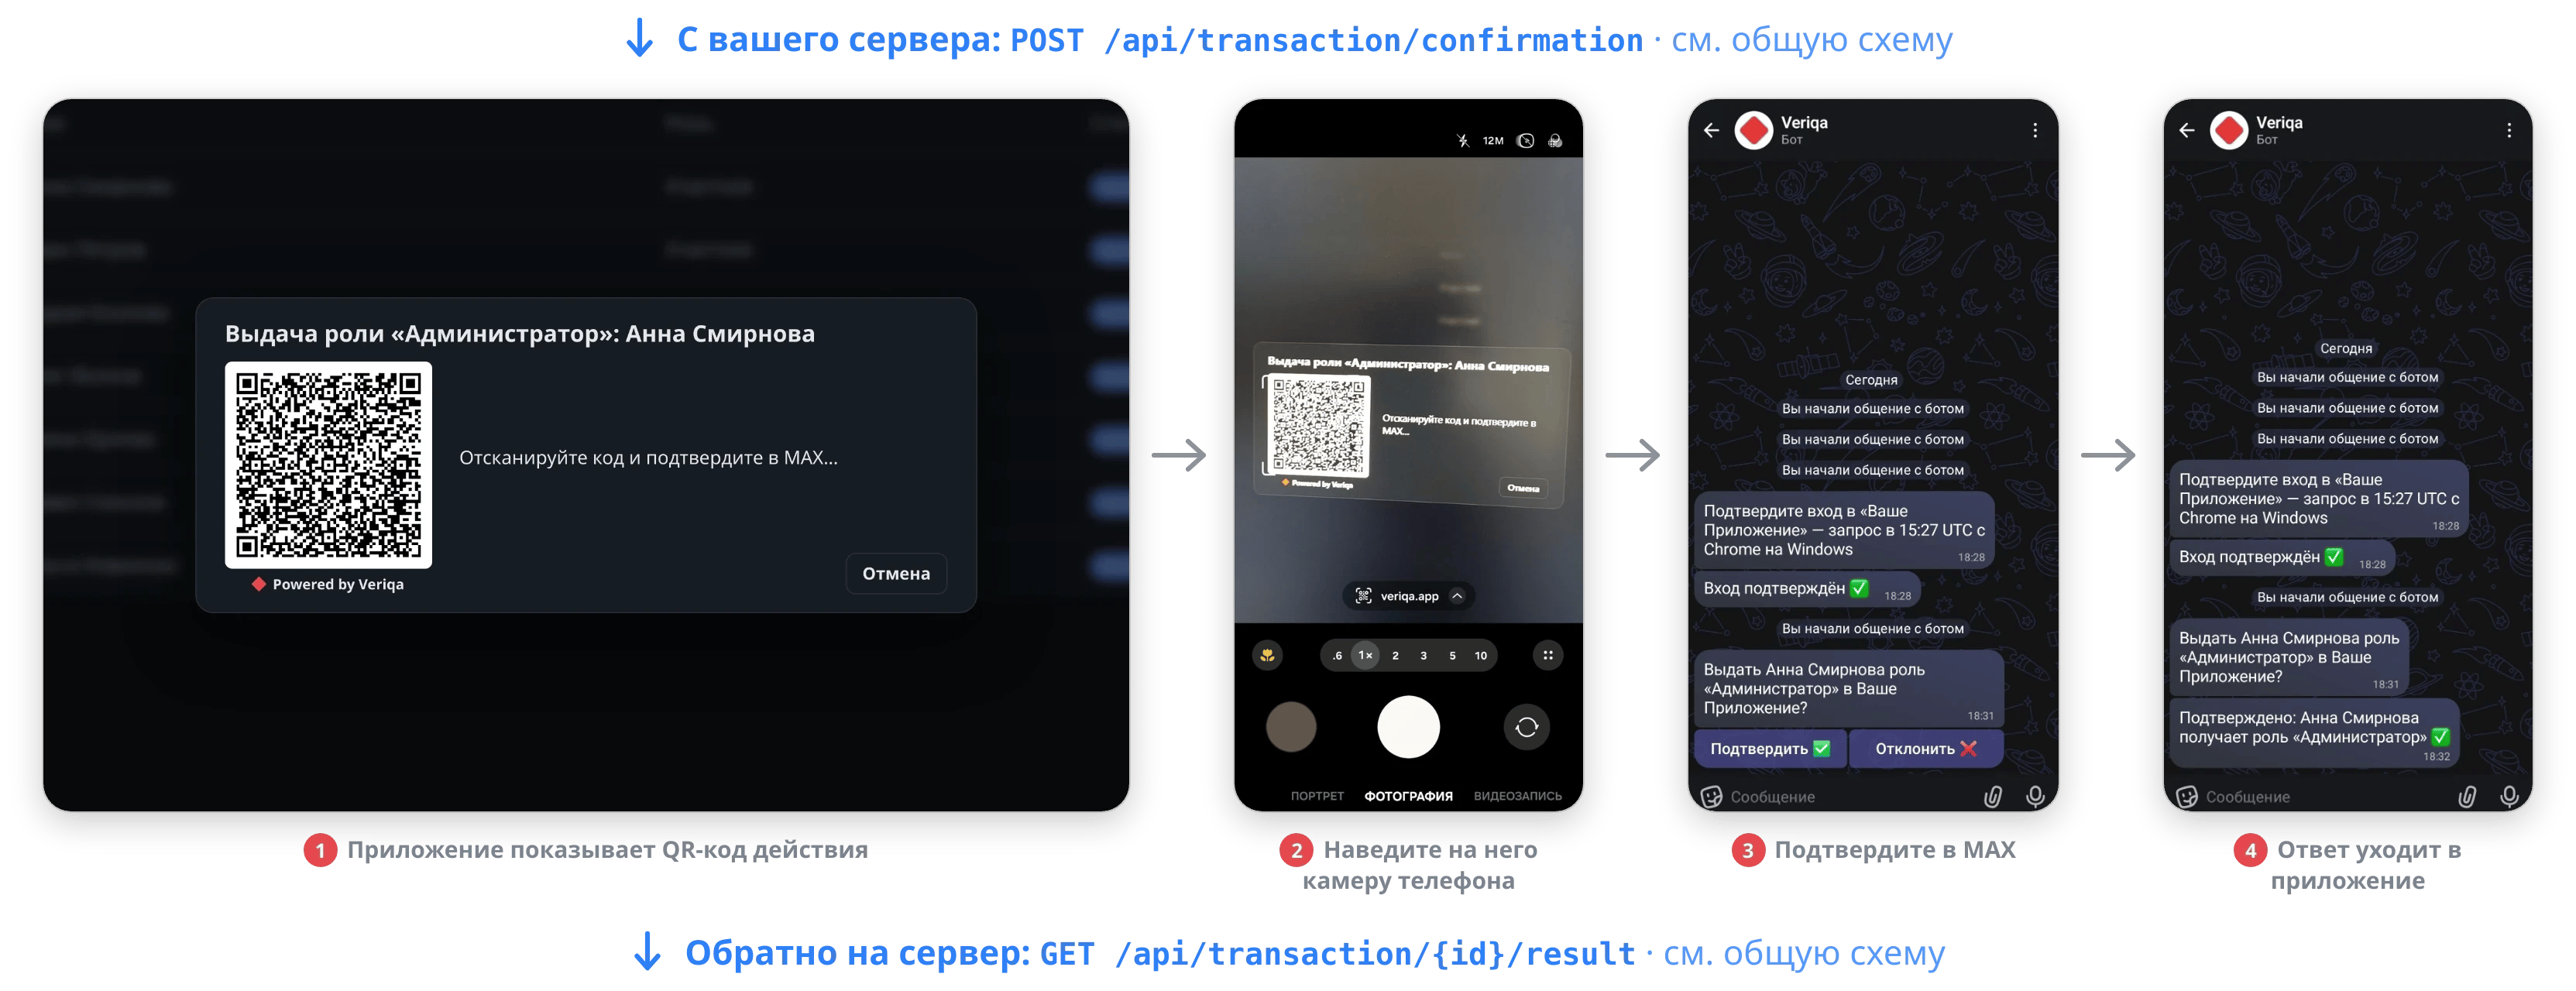
Подтверждение действия: приложение показывает QR-код для выдачи роли «Администратор», камера телефона его сканирует, пользователь подтверждает в MAX, бот отвечает «Подтверждено».

Серверная транзакция: приложение показывает QR-код, пользователь сканирует его камерой телефона и подтверждает выдачу роли в MAX.

Подробно: API серверного подтверждения.

Чем они различаются

Простое правило. Если результат — «пользователь вошёл», это вход. Если результат — «это действие подтверждено», а выполняет действие ваш сервер, — это серверная транзакция.

Сценарии и их механизм

Полный список сценариев собран на странице Все сценарии.