

Что отправляете
Новый authorize-запрос перед самим действием, такой же, как при входе:Что проверяете
В новомid_token проверьте два claim:
sub— тот же человек. Выполняйте операцию, только если этоsubвошедшего пользователя или, после подтверждения в другом канале,sub, привязанный к его учётной записи (см. Два разных канала). Без этой проверки тот, кто перехватил сессию, подтвердит операцию в своём мессенджере.auth_time— свежее подтверждение, момент его завершения. Свежесть определяете вы: сравнитеauth_timeс текущим временем и решите, укладывается ли он в приемлемое для этой операции окно.
Почему это работает
Обходить нечего: долгоживущей сессии у issuer’а нет. Единственная кука между callback и authorize одноразовая и снимается сразу при выдаче кода, поэтому каждый свежий authorize-запрос заново спрашивает подтверждение в канале.Усиление: два разных канала
Одну чувствительную операцию можно подтвердить в двух разных доверенных каналах — например WhatsApp плюс Email. Сузить канал конкретного запроса помогает параметрacr_values:
sub, поэтому подтверждение в другом канале вернёт не тот
sub, с которым пользователь вошёл. Храните у учётной записи sub каждого привязанного канала и
проверяйте, что новый sub — один из них, как в сценарии
«Усиленный вход цепочкой каналов». sub,
которого у учётной записи нет, проверку не проходит, каким бы свежим ни был auth_time. Проверяйте
и amr: он должен называть канал из ваших acr_values, но не тот, которым пользователь вошёл.
Запрос идёт через браузер пользователя, acr_values из него можно убрать, и тогда новый id_token
может прийти из того же канала, через который пользователь вошёл.
Добор профиля попутно
Подтверждение — удобный момент, чтобы получить недостающие данные: если запроситьscope=email
или phone, приложение получает верифицированный контакт прямо в ходе подтверждения, без
отдельной формы и отдельной проверки. Состав claims зависит от канала.
Подтверждение конкретного действия
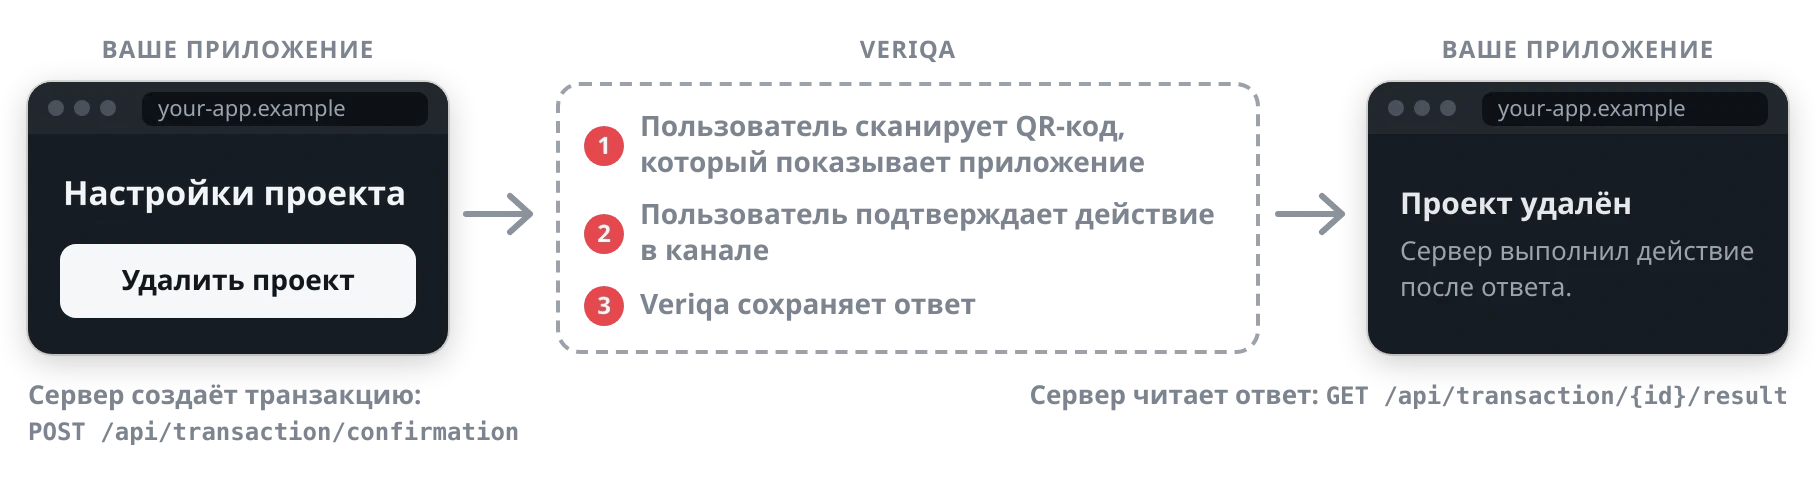
POST /api/transaction/confirmation с объявленным типом действия и значениями его слотов. Человек
получает в мессенджере сообщение с самим действием, например «Одобрить платёж 42.00 EUR в пользу
ACME Ltd?», и подтверждает его. Чтобы принять подтверждение только от владельца учётной записи,
бэкенд передаёт expected_identities и сверяет matched_type в результате. Браузер в этом не
участвует: бэкенд получает токен по client credentials и дожидается итога транзакции.
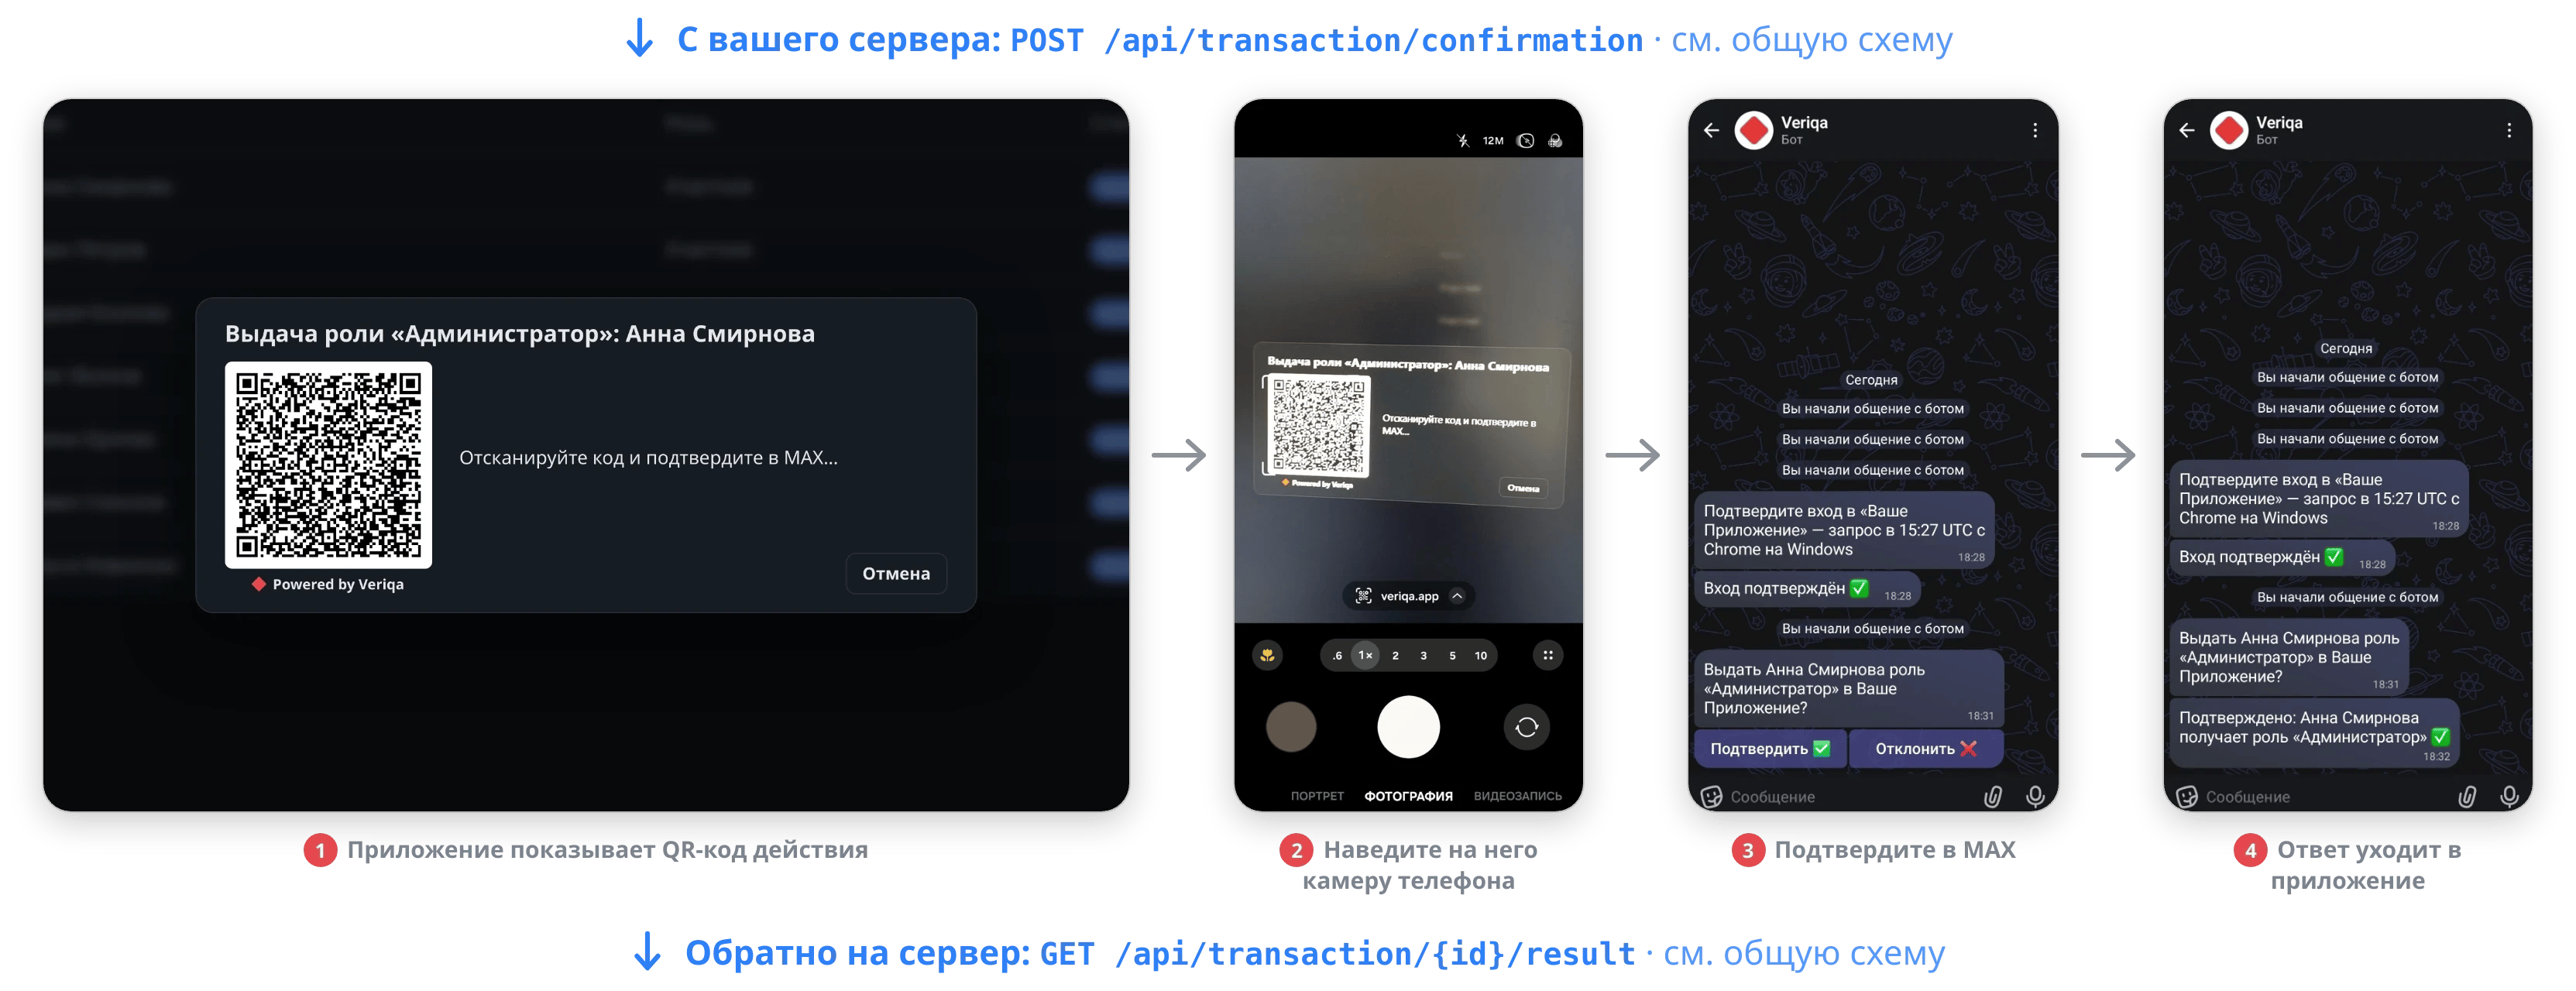
Приложение показывает QR-код, пользователь подтверждает выдачу роли в MAX.
samples/dotnet/inproc/step-up, остальные — на странице
«Step-up, второй фактор, HIL». Поля и ошибки описаны в справочнике
«API серверного подтверждения».