Перейти к основному содержанию

Общая схема

Вход начинается в вашем приложении: оно отправляет браузер на страницу входа обычным редиректом OpenID Connect. Пользователь подтверждает вход в канале, и браузер возвращается в приложение с кодом, который приложение обменивает на токены.
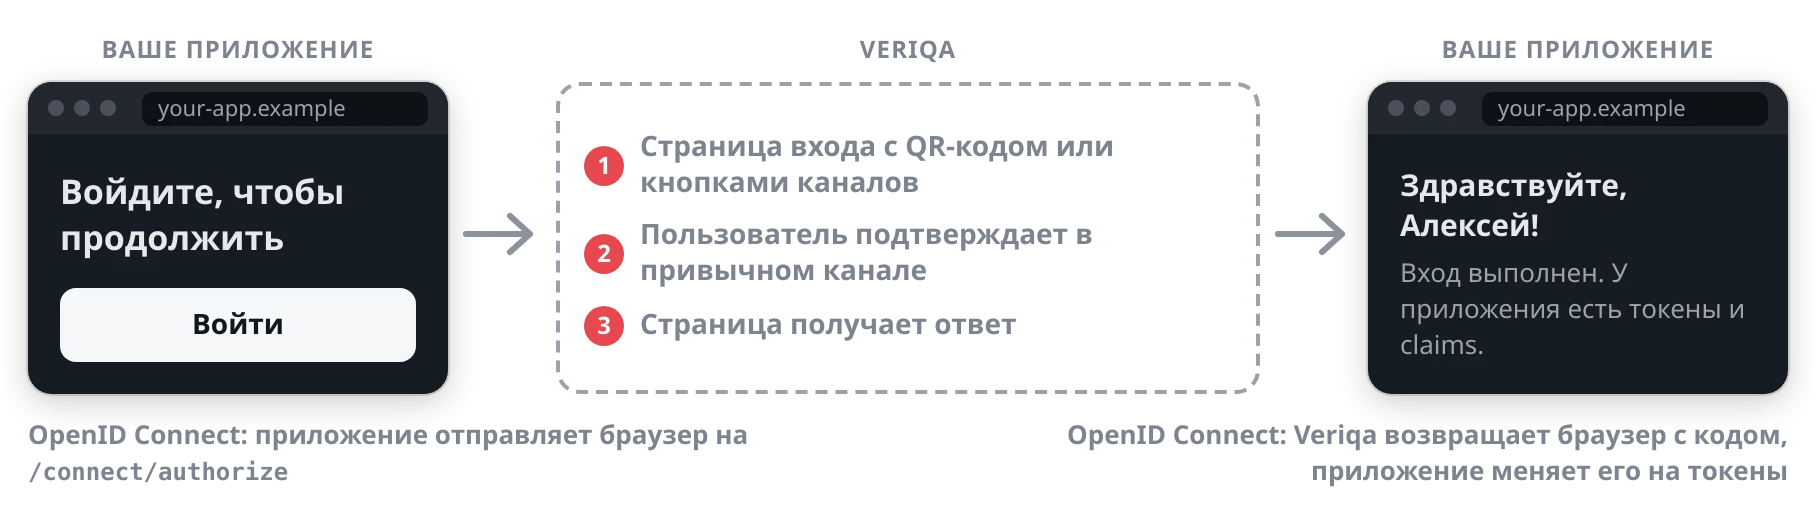
Вход через Veriqa: приложение отправляет браузер на страницу входа редиректом OpenID Connect, пользователь подтверждает в канале, Veriqa возвращает браузер с кодом, и приложение меняет его на токены.
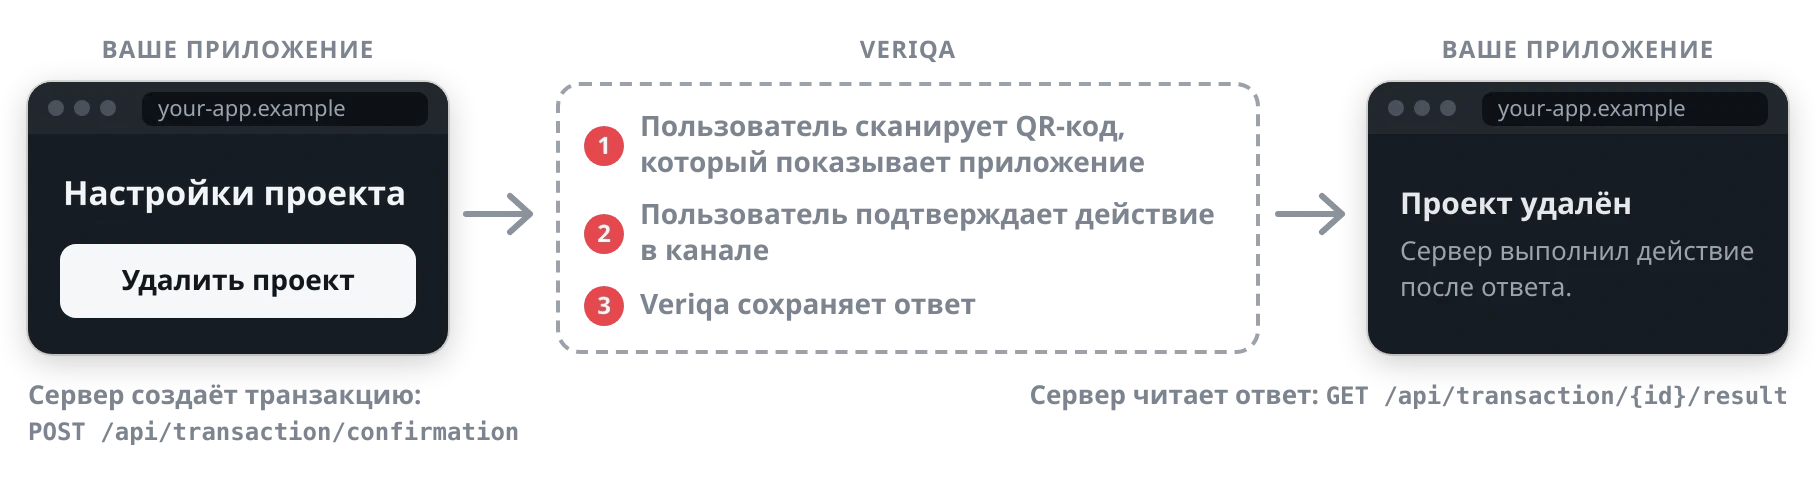
Подтверждение действия начинается на вашем сервере: он создаёт транзакцию через API Veriqa. Пользователь подтверждает действие в канале, а сервер читает ответ и выполняет действие. Браузер при этом не перенаправляется.
Подтверждение действия через Veriqa: сервер создаёт транзакцию, пользователь сканирует QR-код, который показывает приложение, подтверждает в канале, а сервер читает ответ и выполняет действие.
Подробнее: Базовые сценарии.

Вход на компьютере

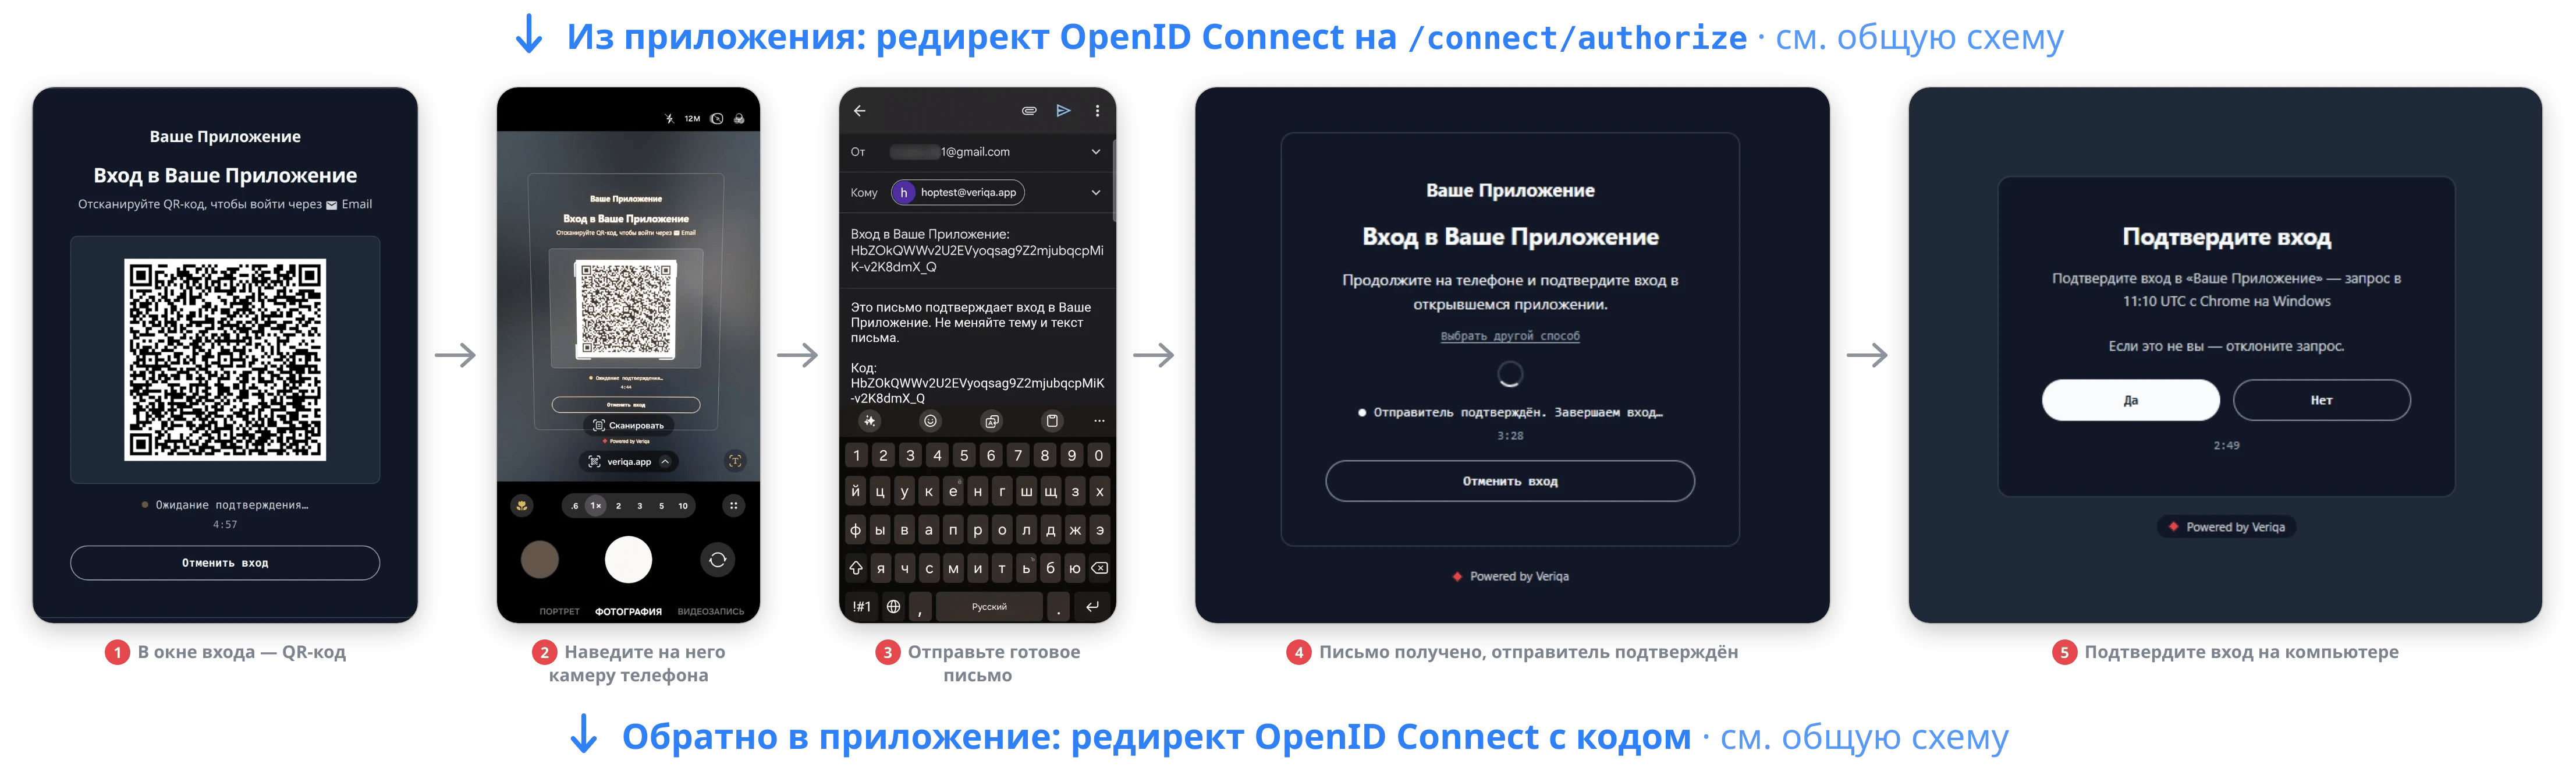
Вход на компьютере по почте: QR-код, камера телефона, пользователь отправляет готовое письмо, страница проверяет отправителя, пользователь подтверждает вход на компьютере.

Пользователь сканирует QR-код камерой телефона, отправляет готовое письмо и подтверждает вход на компьютере.

Вход на телефоне
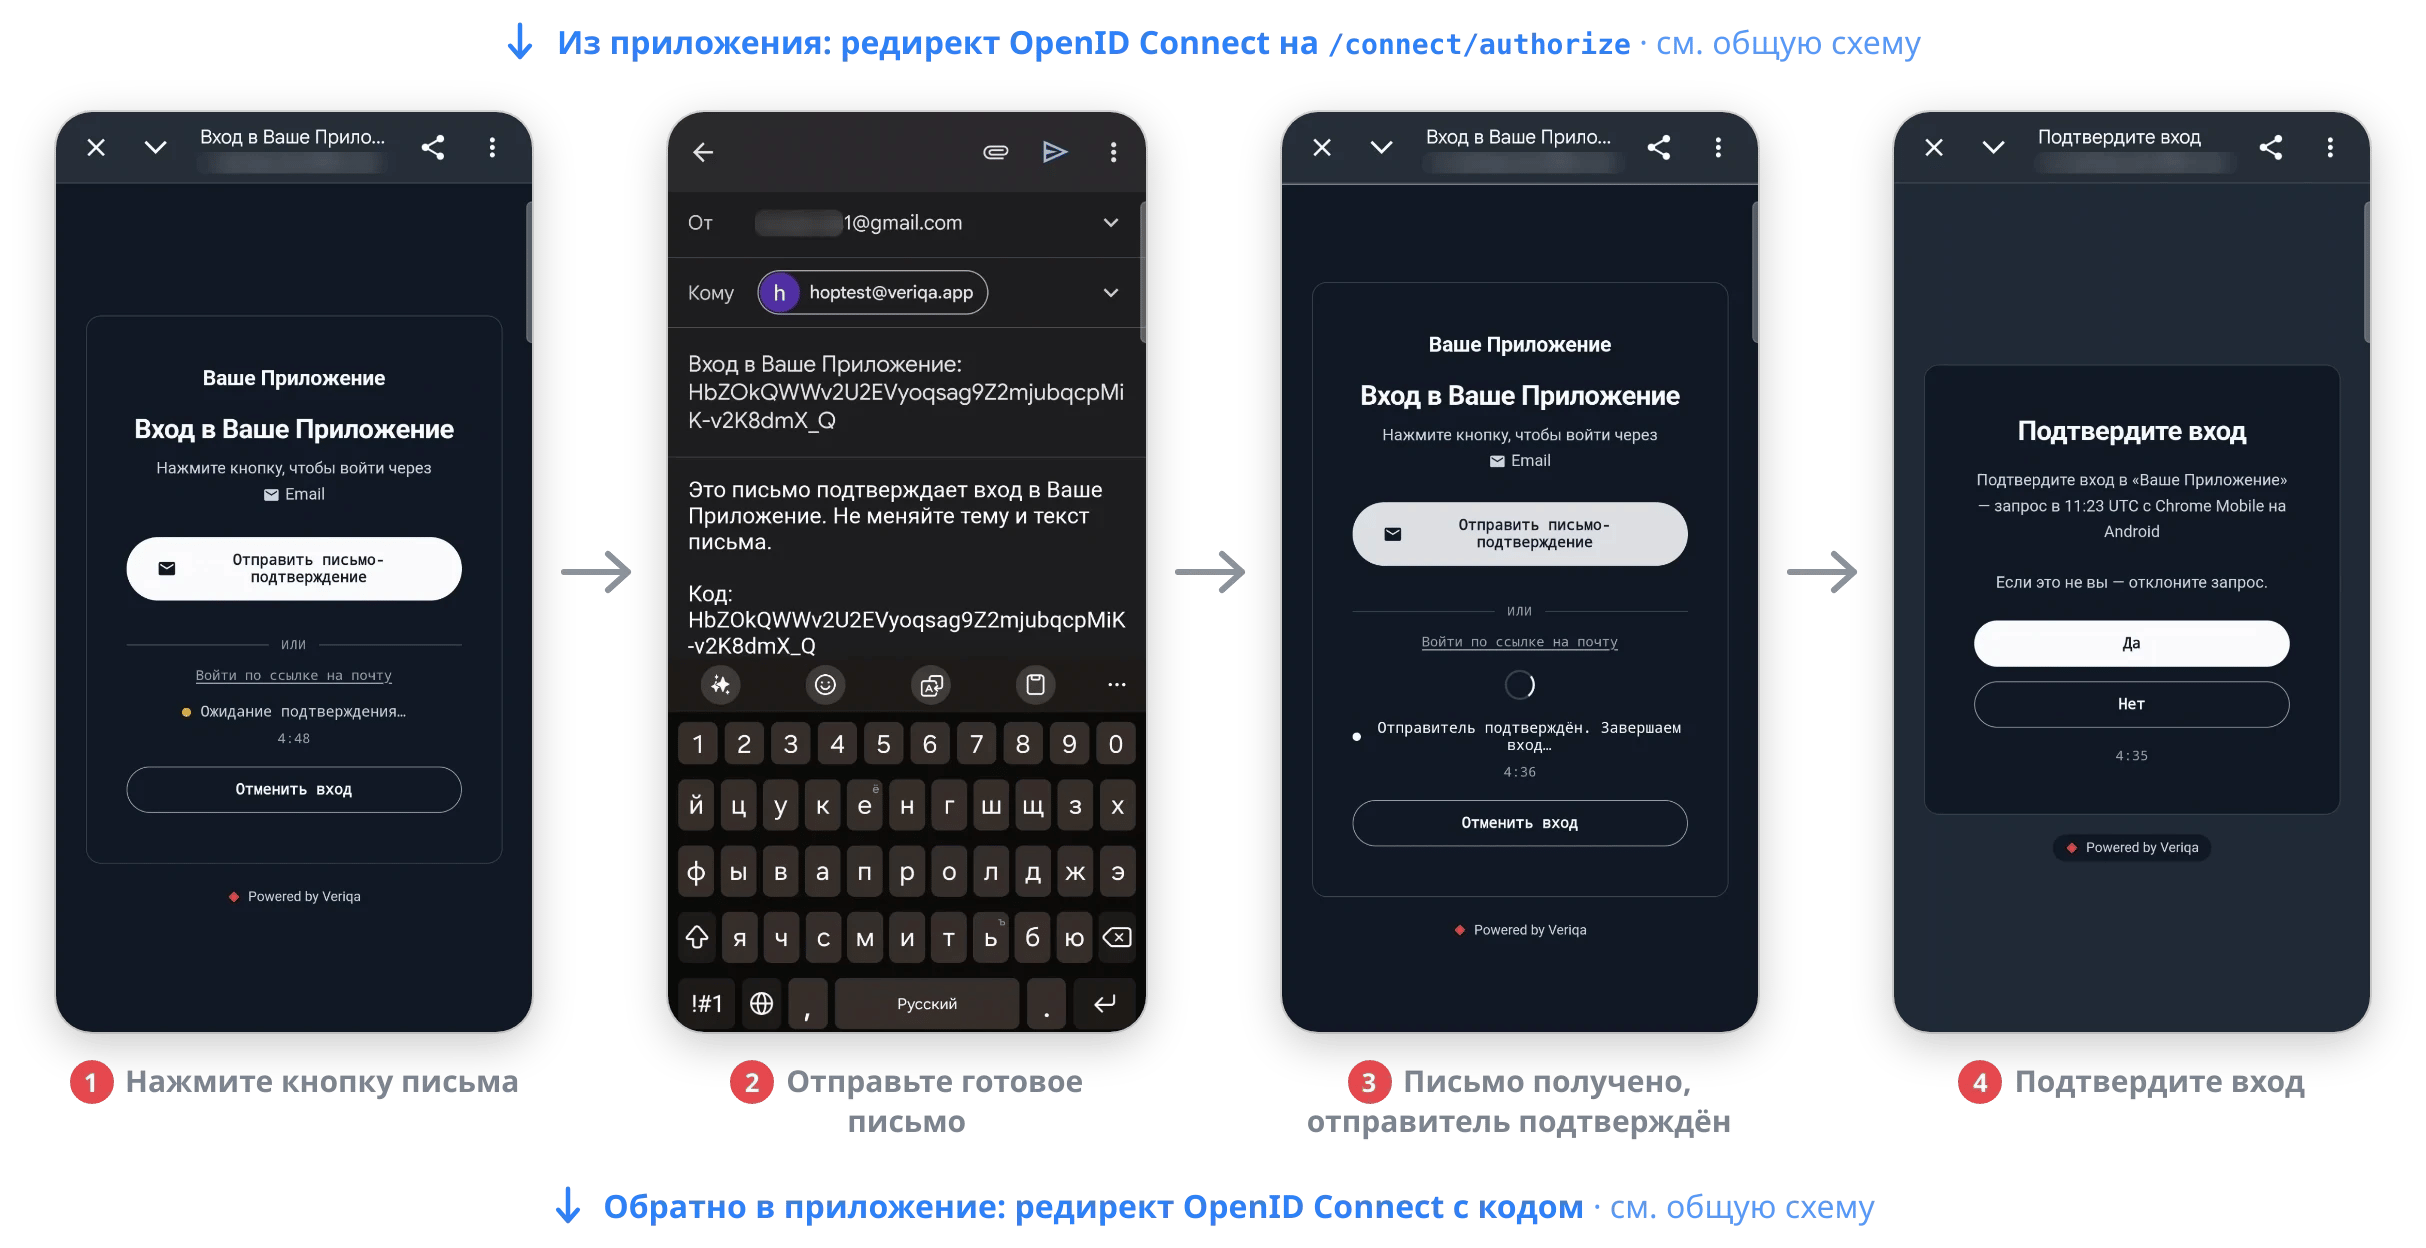
Вход на телефоне по почте: пользователь нажимает кнопку письма и отправляет готовое письмо, страница проверяет отправителя, пользователь подтверждает вход.

Пользователь нажимает «Отправить письмо-подтверждение», отправляет готовое письмо и нажимает «Да» на странице подтверждения.

Какие claims может получить приложение
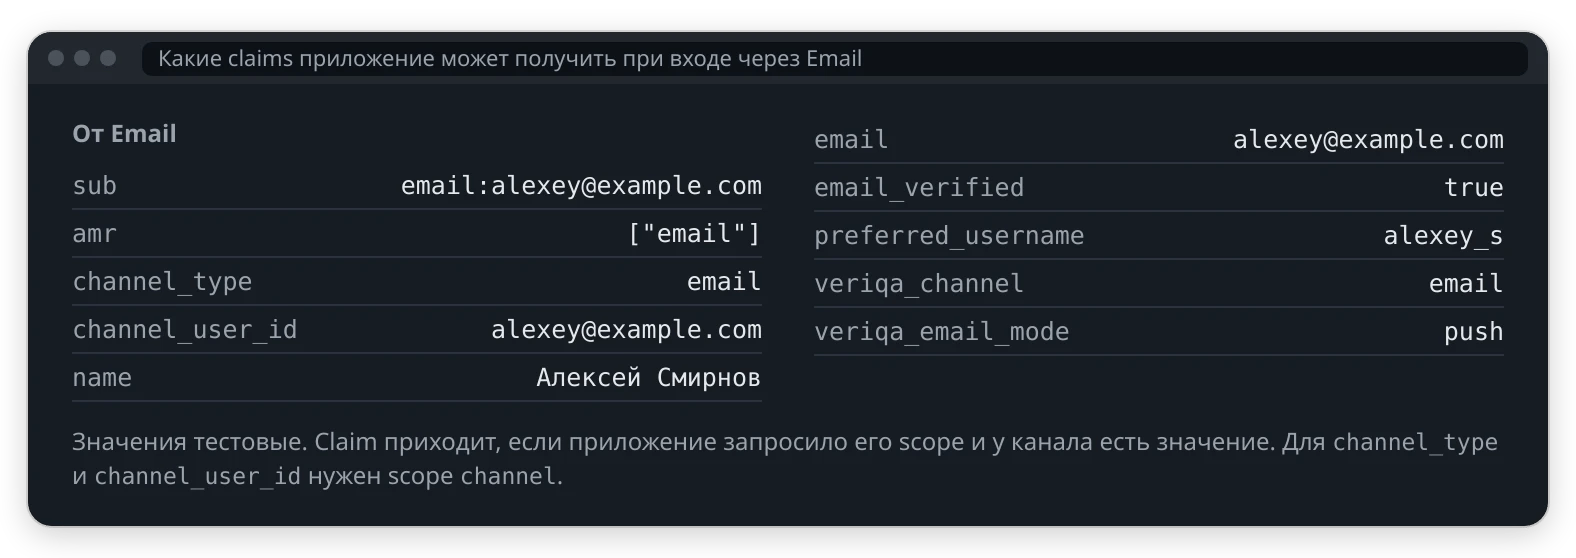
Какие claims приложение может получить при входе через Email: sub, amr, channel_type, channel_user_id, name, email, email_verified, preferred_username, veriqa_channel, veriqa_email_mode.